





 Pratite nas preko RSS-a
Aplikacija Hacking Teama pronađena u Google Play prodavnici aplikacija
Mobilni telefoni, 20.07.2015, 01:00 AM
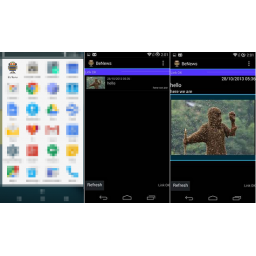
Analizirajući podatke ukradene od kompanije Hacking Team, istraživači iz kompanije Trend Micro otkrili su lažnu aplikaciju koja je dizajnirana tako da izbegne filtere u Google Play prodavnici aplikacija. Hacking Team je imao rešenje i za iOS uređaje bez obzira da li su jailbreakovani ili ne. Aplikacija za Android uređaje preuzeta je više od 50 puta da bi 7. jula bila uklonjena iz Play prodavnice.
Aplikacija koja je nazvana “BeNews” je backdoor koji koristi ime sajta “BeNews” koji više ne radi. Osim koda backdoora, istraživači su pronašli i uputstvo za klijente Hacking Teama. U Trend Micro veruju da je ova aplikacija korišćena kako mamac za preuzimanje malvera RCSAndroid.
Backdoor ANDROIDOS_HTBENEWS.A služi za špijuniranje uređaja sa verzijama Androida od verzije 2.2 Froyo do 4.4.4 KitKat. Backdoor koristi ranjivost CVE-2014-3153 u Androidu koju je ranije koristio exploit alat TowelRoot da bi izbegao bezbednosne mehanizme uređaja, i otvorio ga za preuzimanje malvera i omogućavanje pristupa napadaču.
Istraživači misle da aplikacija može da izbegne restrikcije Google Playa uz pomoć dinamičkog učitavanja. Na početku, aplikacija traži samo tri dozvole i zato može biti procenjena kao bezbedna prema Googleovim standardima, a u njoj se tada ne mogu naći exploit kodovi. Međutim, kasnije aplikacija preuzima i izvršava deo koda sa interneta, i to kada žrtva počne da je koristi.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



