





 Pratite nas preko RSS-a
Malver za Android SandroRAT u fišing emailovima predstavljen kao Kaspersky Mobile Security
Mobilni telefoni, 05.08.2014, 09:18 AM
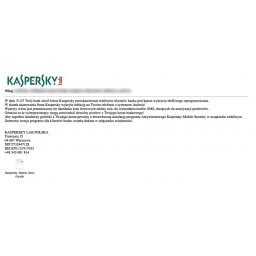
Istraživači kompanije McAfee otkrili su novi malver u spam fišing emailovima koji se za sada šalju samo na email adrese korisnika u Poljskoj.
Fajl u spam emailovima nazvan je Kaspersky_Mobile_security.apk a emailovi izgledaju kao upozorenja banke koja šalje mobilnu sigurnosnu aplikaciju koja detektuje malvere koji kradu SMS kodove (mTAN) za autorizaciju elektronskih transakcija.
Međutim, aplikacija u emailu je ustvari verzija alata za daljinski pristup Android uređajima (RAT, Remote Access Tool), SandroRAT, koji se od decembra prošle godine prodaje na HackForums. RAT i njegov izvorni kod se prodaju na forumu, što daje mogućnost svima da naprave prilagođenu verziju alata.
Kao i drugi Android RAT, i ovaj može daljinski izvršiti nekoliko komandi da bi mogao da:
- Krade osetljive lične podatke kao što su kontakt lista, SMS poruke, beleške poziva, istorija pretrage, omiljene lokacije i GPS lokacija;
- Presreće dolazne pozive i snima ih kao WAV fajl na SD kartici koje kasnije šalje kontrolnom serveru;
- Da se ažurira (ili instalira druge malvere) preuzimanjem fajla update.apk, pri čemu od korisnika mora da zatraži da instalira ažuriranje;
- Presreće, blokira i krade dolazne SMS poruke;
- Šalje MMS poruke sa parametrima (broj telefona i tekst) koje dobija od kontrolnog servera;
- Ubacuje i briše SMS poruke i kontakte;
- Snima zvuk u okruženju i čuva snimke na SD kartici da bi ih kasnije slao serveru;
- Poziva broj koji dobije od napadača ili izvršava USSD kodove;
- Prikazuje pop-up poruke na zaraženom uređaju.
I to nije sve. Malver može da pristupi šifrovanim Whatsapp razgovorima (koji se nalaze u /WhatsApp/Databases/msgstore.db.crypt5 na SD kartici) i da dobije jedinstveni kriptografski ključ koristeći Google email nalog uređaja da bi došao do sadržaja razgovora u obliku jednostavnog teksta koji zatim čuva u fajlu waddb.sr.
Ovo je moguće samo sa starijim verzijama aplikacije Whatsapp, što je upozorenje za korisnike aplikacije Whatsapp da preuzmu najnoviju verziju.
Spam emailovi ili SMS poruke postaju veoma popularan način širenja Android malvera koji mogu preuzeti potpunu kontrolu nad uređajem kao što je to slučaj sa alatom SandroRAT.
Ovde je reč o dobro osmišljenom fišingu - emailove šalje banka koja nudi korisniku zaštitno rešenje od malvera koji kradu autorizacione kodove za elektronske transkacije. Emailovi su naslovljeni sa “Oprez! Otkriven malver na vašem telefonu!”, što bi trebalo da zastraši korisnike i natera ih da preuzmu sigurnosno rešenje koje im banka nudi.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



