





 Pratite nas preko RSS-a
Novi ransomware za Android maskiran u Symantecov mobilni antivirus
Mobilni telefoni, 18.08.2014, 22:36 PM
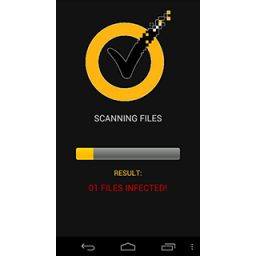
Problem sa zlonamernim programima koji ucenjuju korisnike tražeći novac u zamenu za otključavanje blokiranog uređaja ili dešifrovanje fajlova koje je prethodno šifrovao neki takav program, postaje veoma ozbiljan jer se novi ransomwarei, kako se nazivaju ovi programi, pojavljuju skoro svakodnevno.
Stručnjaci ruske firme Doctor Web otkrili su novog trojanca koga su nazvali Android.Locker.27.origin. Iz naziva malvera je jasno da on cilja Android uređaje. Malver se širi maskiran u antivirus sa logom sličnim onom koji ima Symantecovo Norton Mobile Security rešenje.
Kada se malver pokrene, pojavljuje se lažna progresna traka koja prikazuje napredovanje skeniranja fajlova, a rezultat skeniranja je navodna detekcija malicioznih programa.
Da bi navodno otkrivene pretnje bile uklonjene, aplikacija traži administratorske privilegije na uređaju i bez obzira na to šta će povodom toga preduzeti korisnik, malver zaključava uređaj i prikazuje upozorenje američkog FBI o kršenju zakona zbog posete korisnika nelegalnim pornografskim sajtovima.
Da bi optužbe bile odbačene, a uređaj otključan, od korisnika se traži da plati otkup u iznosu od 500 dolara GreenDot MoneyPak karticom.
Bitna razlika između ovog i drugih sličnih malvera je u proceduri za potvrđivanje plaćanja.
Na sreću, malver ne šifruje fajlove na uređaju koji lako može biti otključan unošenjem bilo kog broja koji sadrži 14 cifara, uz napomenu da ne treba pokušavati sa predvidljivim kombinacijama kao što su “00000”, “11111” ili “22222”, kao i “12345” i slične.
U slučaju koji su analizirali u Symantecu, ako se i kada ispuni zahtev, trojanac prosleđuje broj kartice koji je uneo korisnik serveru koji je pod kontrolom napadača, otključava uređaj i započinje proces sopstvenog uklanjanja sa uređaja.
Dakle, potpuno besplatno žrtve se mogu rešiti ove pretnje.
Za razliku od ovog trojanaca koji zaljučavaju uređaje, mnogi slični programi nisu tako "prijateljski raspoloženi" prema korisniku, kažu iz Doctor Weba i preporučuju korisnicima da zaštite svoje uređaje pouzdanim antivirusom.
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



