





 Pratite nas preko RSS-a
OPREZ: Lažni antivirus za Android Fakedefender potpuno blokira Android uređaje
Mobilni telefoni, 24.06.2013, 00:21 AM
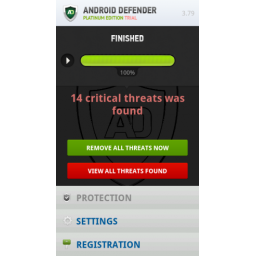
Lažni antivirusni programi su dugi niz godina bili uspešan poslovni model sajber kriminalaca. Zato ne čudi mnogo to što su u eri dominacije smart telefona, posebno onih sa operativnim sistemom Android, kriminalci odlučili da isprobaju recept koji se pokazao uspešnim u slučaju desktop računara i razviju pretnje ove vrste i za Android uređaje.
Stručnjaci Symantec-a otkrili su jedan takav program nazvan Android.Fakedefender, maskiran u fajl pod nazivom SkypeFreeCalls-update.apk. Kada se klikne na fajl program se instalira. Poput srodnih programa za desktop računare, i ovaj obaveštava korisnika uređaja da je otkriveno nekoliko malvera na uređaju. Po istom receptu, od žrtve se traži da registruje aplikaciju, što znači da korisnik treba da plati određenu nadoknadu za uklanjanje navodno otkrivenih pretnji.
I sad nailazi najzanimljiviji deo scenarija: Android.Fakedefender zaključava uređaj kao i svaki ransomware.
Korisnici čiji su uređaji zaraženi u većini slučajeva ne mogu da uklone ovu aplikaciju. Pored toga, lažni antivirus blokira i pokušaje pokretanja drugih aplikacija.
Lažni antivirus menja i podešavanja operativnog sistema. Iz Symantec-a kažu da je u nekim slučajevima onemogućeno fabričko resetovanje pa su korisnici primorani na hard reset uređaja sa određenom kombincijom tastera i/ili povezivanjem uređaja sa računarom da bi se izvelo resetovanje uz pomoć softvera proizvođača.
“Ako imaju sreće, neki korisnici će možda moći da jednostavno deinstaliraju aplikaciju zahvaljujući tome što program puca prilikom pokretanja zbog problema sa kompatibilnošću”, kažu iz Symantec-a.
Stručnjaci smatraju da bi lažni antivirusi mogli postati ozbiljan problem za vlasnike Android uređaja.
Da biste izbegli ovakve probleme, preuzimajte aplikacije samo sa proverenih sajtova, i zaštitite svoj uređaj pouzdanim antivirusnim rešenjem za Android.
A kakve sve probleme mogu da vam naprave lažni antivirusi pogledajte u video klipu koji je objavio Symantec.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



