





 Pratite nas preko RSS-a
Samsung obećao ispravku za propust koji 600 miliona uređaja čini podložnim napadima
Mobilni telefoni, 19.06.2015, 00:30 AM
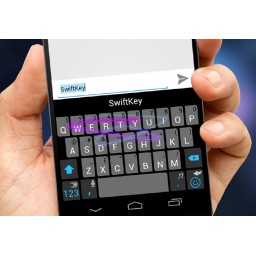
Samsung je najavio da će narednih dana ispraviti bezbednosni propust koji omogućava hakerima da sa daljine napadnu i pristupe podacima na Samsung Galaxy smart telefonima.
Ova najava je usledila dva dana pošto su istraživači iz kompanije NowSecure objavili da je više od 600 miliona Samsung Galaxy smart telefona podložno hakerskim napadima.
Propust je u Samsungovoj predinstaliranoj tastaturi a Samsung je o ovom propustu obavešten još u decembru prošle godine. S obzirom na značaj problema, NowSecure je o tome obavestio CERT i tim za bezbednost Googleovog Androida.
Napadač koji sa daljine može da kontroliše korisnikov mrežni saobraćaj, može manipulisati mehanizmom za ažuriranje tastature na Samsungovim telefonima i izvršiti kod kao privilegovani korisnik na napadnutom telefonu. To ne zahteva interakciju korisnika.
SwiftKey tastatura dolazi predinstalirana na Samsungovim uređajima i ne može se isključiti niti deinstalirati. Čak i kada je korisnik ne koristi kao podrazumevanu, ona i dalje može biti iskorišćena za napad. Međutim, britanska firma Switftkey u koju su svi uperili prstom kada su objavljene informacije o ovom propustu nije odgovorna za njega. Propusta nema u SwitfKey aplikacijama na Google Play i u Apple App Store, tako da Swiftkey nema bilo kakve veze sa ovom pričom, osim što snabdeva Samsung tehnologijom koja omogućava predviđanje reči na Samsungovoj tastaturi.
Uspešan napad omogućava napadaču prostup senzorima, GPS-u, kameri i mikrofonu, instaliranje malicioznih aplikacija bez znanja korisnika, menjanje postojećih aplikacija, presretanje dolaznih i odlaznih poruka i prisluškivanje razgovora, pristup osetljivim privatnim podacima korisnika kao što su slike i poruke.
U saopštenju koje je objavljeno juče, Samsung je pokušao da umanji značaj otkrivenog propusta, tvrdnjom da uspešan napad zahteva određene uslove da bi propust bio iskorišćen, ali je kompanija priznala da rizik ipak postoji.
Proizvođač telefona je rekao da će uređaji koji koriste Knox sigurnosni softver, počev od Galaxy 4, dobiti zakrpu, dok je ostali neće dobiti odmah.
Samsung je saopštio i da se ažuriranje firmwarea testira i da njegova isporuka može zavisiti od operatera.
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



