





 Pratite nas preko RSS-a
ScarePackage: Novi ransomware za Android potpuno blokira telefon
Mobilni telefoni, 18.07.2014, 09:53 AM
Istraživači firme Lookout upozorili su na novu familiju malvera nazvanu ScarePakage koji se maskiraju u poznate aplikacije, kao što su Adobe Flash i brojni antivirusni programi koji se pretvaraju da skeniraju telefon posle pokretanja.
Malver se preuzima kao legitimna aplikacija iz nezvaničnih prodavnica aplikacija.
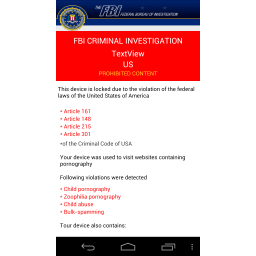
Kada se preuzme, on traži administratorske privilegije na uređaju, a kada ih dobije, blokira telefon. Pristup podacima ili bilo kojoj funkciji telefona je onemogućen, a ako korisnik pokuša da restartuje telefon, prvo što će videti kada se uključi telefon je lažno obaveštenje američkog FBI.
FBI obaveštava korisnika da je telefon zaključan zbog kršenja nekoliko američkih federalnih zakona koji zabranjuju spam i posete web sajtovima koji nude sadržaj kao što je dečija pornografija, zoofilija i zlostavljanje dece.
Navigacija na uređaju ka drugim aplikacijama nije moguća zato što ScarePakage koristi Java TimerTask tako da svakih deset milisekundi prekine sve procese koji nisu povezani sa malverom.
Autori malvera su takođe integrisali mehanizam Android WakeLock koji sprečava telefon da uđe u sleep mod tako da maliciozna aplikacija neprekidno radi.
ScarePakage može da ukrade IMEI uređaja i prikaže ga korisniku pokušavajući da ga uplaši time da je njegov identitet poznat. U nekim slučajevima ScarePakage šalje IMEI svom C&C serveru da bi identifikovao uređaj.
Da bi otključao telefon malver traži nekoliko stotina dolara preko MoneyPak vaučera. Međutim, izgleda da malver ne proverava da li je kod vaučera ispravan već samo da li je dovoljno dug. To znači da žrtva može da unese bilo koji kod da bi otključala telefon, pod uslovom da je kod odgovarajuće dužine.
ScarePakage je verovatno delo autora iz Rusije ili neke druge istočnoevropske zemlje, kažu iz Lookouta. Malver je sličan ransomwareu Svpeng (ColdBrother). Svpeng međutim, osim zastrašivanja korisnika lažnim obaveštenjem FBI i zaključavanja telefona, može fotografisati korisnika uz pomoć prednje kamere uređaja, može odgovarati na telefonske pozive, prekidati pozive i tragati za aplikacijama banaka na telefonu.
ScarePakage je veoma teško ukloniti ako se malveru daju administartorske privilegije. Zato stručnjaci Lookouta savetuju korisnicima da izbegavaju da aplikacijama daju administratorske privilegije ako nisu sigurni šta one ustvari rade. Takođe, preporuka stručnjaka je da se aplikacije preuzimaju samo iz Google Play prodavnice.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



