





 Pratite nas preko RSS-a
7 godina stari Windows 7 još uvek na 65% Windows uređaja
Vesti, 03.11.2016, 01:00 AM
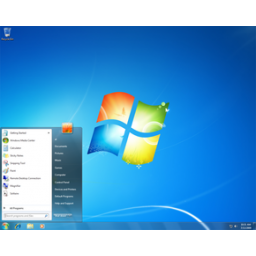
Iako se Microsoft trudi da unapredi bezbednost Windowsa, to ne znači da su korisnici spremni da prihvate najnovije tehnologije kompanije, a nedavno objavljena studija pokazuje da bezbednost i nije prioritet za veliki broj korisnika Windowsa.
Kompanija Duo Security analizirala je više od dva miliona uređaja da bi utvrdila koliko ljudi i dalje koristi ranjive verzije operativnog sistema i programa koji ove uređaje čine podložnim napadima. Od 2 miliona analiziranih uređaja 63% ima instaliran Microsoftov operativni sistem Windows.
Oko 65% svih Windows uređaja rade sa Windows 7 koji je objavljen u oktobru 2009. Ove uređaje ugrožava oko 600 bezbednosnih propusta. Čini se da je Windows 7 još uvek zadovoljavajuće rešenje za mnoge korisnike, iako stručnjaci smatraju da bi nadogradnja na Windows 10 i implementacija novih sigurnosnih sistema trebalo da bude prioritet za sve jer je to jedini način da korisnici budu bezbedni, upozoravajući da su stare verzije operativnog sistema sve više izložene napadima.
Još opasnije je to što desetine hiljada uređaja još uvek rade sa Windows XP, 15 godina pošto je ovaj operativni sistem objavljen. Windows XP nema podršku još od aprila 2014. Ove uređaje ugrožava oko 700 bezbednosnih propusta, od kojih se 200 smatraju visoko rizičnim i kritičnim. Više od polovine korisnika Windows XP koristi Internet Explorer, koji više ne dobija bezbednosne ispravke. Manje od trećine korisnika Windows XP (27%) koristi Google Chrome.
Mnogo je razloga zbog kojih se kompanije drže starijih operativnih sistema kao što je Windows 7. Jedan od razloga je cena prelaska na noviji operativni sistem za svaki računar u kompaniji. Osim toga, softver koji kompanije koriste često ne može da radi na novijim verzijama Windowsa.
Kompanije koje su nastavile da koriste Windows 7 i operativne sisteme koji nemaju zaštitne funkcije koje imaju novije verzije WIndowsa, moraju da se zaštite adekvatnim sigurnosnim rešenjem. Na kraju, svaki izbor se svodi na trošenje novca, bez obzira da li je u pitanju rešavanje problema koji su posledica korišćenja manje sigurnog operativnog sistema, ili ažuriranje operativnog sistema ili se pak novac troši na zaštitu podataka.
Petina analiziranih Windows uređaja ima instaliran Internet Explorer, i to nepodržane verzije 8, 9 i 10. IE 8, 9 i 10 više ne dobijaju sigurnosne ispravke, zbog čega su podložni napadima u kojima hakeri koriste stare exploite.
Na samo 3% uređaja koristi se novi Microsoftov browser Edge.
Skoro 62% uređaja sa IE imaju instaliranu staru verziju Flasha što ih čini ranjivim i podložnim napadima sa exploit alatima koji sadrže kod za ranjivosti u Flashu.
98% uređaja koji koriste IE imaju instaliranu Javu. Kompanije koriste svoje aplikacije koje se oslanjaju na Javu. Java je i dalje vodeća meta hakera.
42% svih analiziranih uređaja koristi Microsoftove servise, uključujući Remote Desktop Protocol, Outlook Web Access i Remote Desktop Gateway.
Hakeri računaju na zastareli i neažurirani softver, uključujući i operativne sisteme, tako da mogu automatizovati distribuciju malvera što štedi njihovo vreme i novac, i povećava njihovu zaradu.
Analiza koju je sproveo Duo Security je alarmantna jer je jasno da postoji veliki broj uređaja koji su vredni napada. Verovatnoća da neki od ovih uređaja budu kompromitovani i zatim dodati bot mreži je velika a verovatnoća da vlasnik uređaja zna da je njegov uređaj kompromitovan je mala, kažu stručnjaci.
Da bi ste zaštitili uređaje od ranjivosti, Duo Security preporučuje prelazak na moderne browsere koji su mnogo bezbedniji. To može biti Edge ili neki drugi browser koji se često i automatski ažuriraju. Takođe, nužno je redovno preuzimanje i instaliranje ispravki za bezbednosne propuste, korišćenje enkripcije diska, lozinki i otisaka prstiju, kao i dvofaktorne autentifikacije. Treba omogućiti automatsko ažuriranje za sve programe za koje je to moguće. Isključivanje Jave i onemogućavanje automatskog pokretanja Flasha na uređajima u kompanijama je još jedna preporuka stručnjaka Duo Security.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



