





 Pratite nas preko RSS-a
Browser vam je ažuriran, a dodaci za browser?
Vesti, 03.12.2013, 10:49 AM
Dva od pet korisnika računara koji su koristili besplatni test sigurnosti browser-a firme Qualys koriste nebezbedne browser-e, a opasne ranjivosti koje je detektovao Qualys-ov test uglavnom se tiču dodataka za browser-e.
Rezultati 1,4 miliona testiranja browser-a besplatnim online alatom BrowserCheck pokazuju da 39% korisnika ostavlja otvorena vrata malverima i to u doba godine kada se najviše kupuje na internetu. Ranjivosti browser-a se često koriste za infekciju računara posetilaca kompomitovanih ali inače legitimnih web sajtova u drive-by download napadima. Te ranjivosti omogućavaju kriminalcima da preuzmu kontrolu nad računarom, pretražuju hard disk kako bi pronašli vredne informacije, nadziru aktivnosti na tastaturi i beleže ono što korisnik kuca i tako kradu korisnička imena i lozinke, brojeve kreditnih kartica i podatke o bankovnom računu.
Chrome je u skoro 40% slučajeva imao neku opasnu ranjivost, a slično je i sa drugim browser-ima: Internet Explorer u 41%, a Firefox u 35% slučajeva su podložni napadima. Nešto bolju sliku daju podaci o browser-ima Safari (29%) i Opera (34%).
Možda bi podaci za celokupnu internet populaciju bili nešto bolji, s obzirom da Qualys-ov test obično traže oni koji su u nevolji kako bi proverili sigurnost svog browser-a.
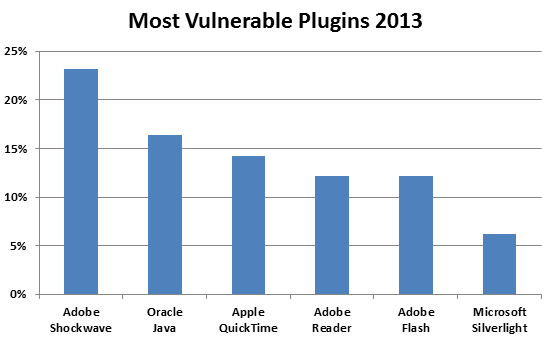
Tehnički direktor u kompaniji Volfgang Kandek kaže da su dodaci za browser-e veći problem od samih browser-a, jer je većina testiranih browser-a ažurirana, pri čemu vodi Chrome sa 90%, dok kada je reč o Firefox-u taj procenat je nešto manji i iznosi 85%, a u slučaju Internet Explorer-a 75%. Veći deo problema leži u dodacima koje koristimo da bi proširili kapacitete browser-a, pre svega u dodacima Adobe Shockwave, Oracle Java i Apple-ovom plugin-u Quicktime, kaže Kandek.
Pouka je jasna: korisnici moraju da vode računa o tome da njihovi sistemi i softver budu redovno ažurirani, a posebno dodaci za browser-e. U suprotnom, izlažu se riziku da računar zaraze malverom.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



