 Pratite nas preko RSS-a
Četiri od pet novih malvera su Trojanci
Vesti, 08.05.2012, 10:53 AM
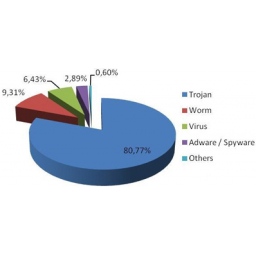
Samo u prvom kvartalu 2012. godine pojavilo se 6 miliona novih malvera, pokazuju podaci proizvođača antivirusa Panda Labs.
Trojanci su postavili novi rekord u svojoj kategoriji i time dokazali da su i dalje omiljeno sredstvo sajber kriminalaca za krađu podataka, koji u ukupnom broju malvera učestvuju sa čak 80%. U 2011. godini Trojanci su činili 73% svih malvera. Kompjuterski crvi i virusi su zamenili prošlogodišnje pozicije te su tako crvi sada na drugom mestu sa 9,3%, a virusi na trećem sa 6,43%.
Isti je poredak i kada je reč o infekcijama određenim malverima. Čini se da vreme masovnih infekcija kompjuterskim crvima prolazi jer je svega 8% svih infekcija računara uzrokovano crvima iako oni čine 9% svih novih malvera. Očigledno je da se kriminalci sve više okreću Trojancima, koji su prvo oružje izbora za napade.
Broj zaraženih računara u svetu je opao za oko 3%, i sada iznosi 35,51. Kina je zemlja sa najvećim brojem zaraženih računara (54,25%) a za njom slede Tajvan i Turska. Zemlje sa najmanjim brojem zaraženih računara su evropske zemlje, koje na listi prvih deset zemalja sa najmanjim brojem zaraženih računara zauzimaju devet mesta. Na toj listi, prvoplasirane su Švedska, Švajcarska i Norveška. Japan je jedina zemlja izvan Evrope koja se nalazi na ovoj listi.
Izveštaj ukazuje i na porast broja ransomware napada takozvanim “policijskim virusima”. Reč je o virusima koji prikazuju poruke sa logom različitih agencija za sprovođenje zakona ili policija, a cilj je ubediti korisnika da je zaraženi računar blokiran od strane policije zbog posete određenim veb sajtovima (sa dečijom pornografijom, npr.) ili zbog ilegalnog preuzimanja sadržaja zaštićenog autorskim pravima. Da bi zaključani računar bio odblokiran korisnik mora da plati otkup odnosno nadoknadu koja obično iznosi oko stotinak evra, dolara ili funti.
Ceo izveštaj možete pronaći na sajtu PandaLabs.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom
Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju
Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas
Nagrade
Prijatelji