





 Pratite nas preko RSS-a
Desetogodišnja hakerka otkrila zero-day ranjivost u Android i iOS igrama
Vesti, 08.08.2011, 11:55 AM
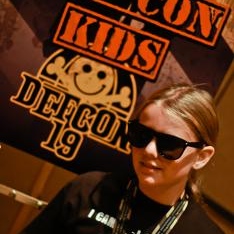
Desetogodišnja hakerka iz Kalifornije koja se u javnosti predstavlja pod nadimkom CyFi objavila je juče na na hakerskoj konferenciji Def Con 19 "zero day" ranjivost u igrama za iOS i Android uređaje koju su nezavisni istraživači potvrdili i označili kao novu vrstu ranjivosti. Devojčica je propust u igrama otkrila početkom godine kada je, kako je rekla, “počela da se dosađuje” zbog tempa farmerskih igara koje je igrala. Ona je želela da ubrza stvari i tako je otkrila propust koji je prezentovala na konferenciji.
Većina igara koje imaju otkriveni propust zavise od vremenskog faktora. Primera radi, sadnja kukuruza može zahtevati 10 sati u realnom vremenu osim ako, kako je otkrila mlada hakerka, ne podesite sami sat telefona ili tablet uređaja tako da se igra nastavi prema vremenu na satu koji je pomeren unapred.
CyFi nije otkrila nazive igara kod kojih ovaj propust može biti iskorišćen kako bi, što je uobičajeno po principima odgovornog objavljivanja propusta, proizvođačima igara bio dat razuman vremenski rok da poprave bag.
Mnoge igre blokiraju ovakvu vrstu manipulacije, međutim, CyFi je otkrila načine da zaobiđe ove blokade. Iako detalji okrića male hakerke nisu poznati, zna se da je u slučaju nekih od ranjivih igara čiji su programeri blokirali mogućnost ovakvog hakovanja, isključivanje WiFi ili 3G veze ili suptilna pomeranja sata unapred omogućavaju ovaj vid manipulacije.
Ovo je prvi put da se u okviru popularne hakerske konferencije održava i Def Con Kids skup, koji okuplja decu programere.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



