





 Pratite nas preko RSS-a
Emailovi o resetovanju Dropbox lozinke vode do Trojanca Zeus
Vesti, 22.10.2013, 09:11 AM
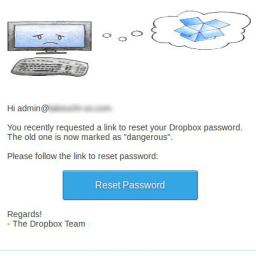
Stručnjaci firme Appriver upozorili su korisnike Dropbox-a na lažna obaveštenja o resetovanju lozinke koja se šalju putem emaila sa linkom koji vodi do stranice na kojoj ih čeka Trojanac iz familije Zeus malvera.
U emailu koji navodno šalje Dropbox i koji se prepoznaje po nacrtanom računaru sa tužnim izrazom lica, se tvrdi da je neophodno resetovati lozinku jer je stara lozinka sada nebezbedna pošto je korisnik navodno nedavno zatražio poništavanje svoje Dropbox lozinke.
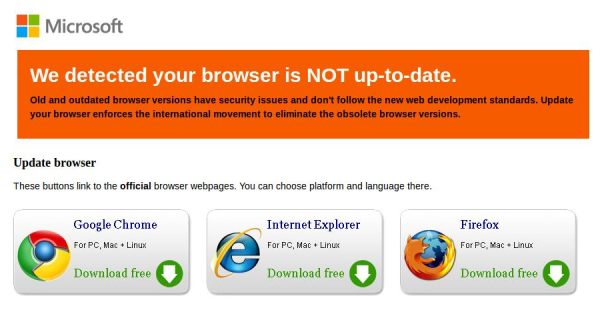
Email sadrži link za resetovanje lozinke koji, ako korisnik klikne na njega, vodi do stranice na kojoj se tvrdi da je browser neažuriran i da se mora ažurirati. Korisniku su ponuđena tri linka koji, prema onome što se tvrdi na stranici, vode do oficijelnih stranica proizvođača browser-a.
Klikom na bilo koji link na stranici preuzima se fajl ieupdate.exe. Fajl koji se preuzima je Trojanac iz familije Zeus.
Zeus je ozloglašeni bankarski Trojanac sa kojim se stručnjaci za bezbednost već dugo godina bore. Malver koji skoro isključivo koriste kriminalne grupe je dizajniran za krađu informacija koje se tiču finansija korisnika.
Stručnjaci Appriver-a su prateći linkove u najnovijoj kampanji distribucije malvera Zeus došli do 54 domena, a svi linkovi za preuzimanje navodnih ažuriranja za browser-e vode do malvera koji se hostuje na dynamooblog.ru u Rusiji.
Ovaj napad je samo jedan od mnogobrojnih napada na korisnike Dropbox-a. Česti napadi na korisnike Dropbox-a doveli su do toga da su stručnjaci izrekli ocenu da je Dropbox nepodesan za poslovnu primenu.
Iz Appriver poručuju korisnicima da budu veoma oprezni sa iznenadnim zahtevima sa promenu lozinke ili emailovima koje navodno šalju banke.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



