





 Pratite nas preko RSS-a
Fišing u 2013.: Top 5 naslova fišing email poruka
Vesti, 18.12.2013, 08:11 AM
U odnosu na prošlu godinu, ove godine kriminalci su poslali značajno manje fišing emailova, ali to ne znači da je i opasnost od fišinga manja. Iako su sada fišing kampanje manjeg obima, napadi su ciljani više nego ikad ranije. Prema podacima kompanije Websense, obim fišing emailova nastavio je da opada tako da je ove godine takvih emailova u ukupnoj masi emailova 0,5%, što je manje nego prošle godine kada su fišing emailovi bili zastupljeni sa 1,12%.
Umesto masovnog slanja fišing emailova, kriminalci sada koriste sofisticiranije tehnike koje uključuju i mnogo više društvenog inženjeringa. Oni koriste društvene mreže da bi saznali informacije o svojim žrtvama koje im koriste da bi email mamac bio što uverljiviji.
Naslovi emailova imaju značajnu ulogu u uspehu fišing napada. Websense je objavio listu pet najčešćih naslova fišing emailova na osnovu istraživanja koje je trajalo tokom prvih devet meseci ove godine. Evo kako izgleda ta lista:
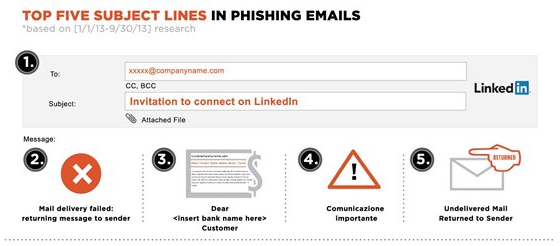
Slika iznad prikazuje kako sajber kriminalci emailovima koji izgledaju poslovno i legitimno pokušavaju da prevare primaoce emailova da kliknu na maliciozne linkove u emailovima. Ovi naslovi email poruka otežavaju filtriranje emailova samo na osnovu naslova poruka jer iste takve emailove šalju i legitimni servisi. Pred toga, ako se fišing emailovi šalju sa legitimnih domena još je teže filtrirati poruke uz pomoć tehnologije koja procenu bazira na reputaciji domena.
Websense je objavio i podatke o najčešćim lokacijama fišing URL-ova. Na listi 10 zemalja koje najčešće hostuju fišing URL-ove su Kina, SAD, Nemačka, Velika Britanija, Kanada, Rusija, Francuska, Hong Kong, Holandija i Brazil. Kina i Hong Kong su prvi put na ovakvoj listi, SAD posle niza godina prvi put nisu prvoplasirane, a Egipat i Bahami su nestali sa liste.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



