





 Pratite nas preko RSS-a
Google: Decenijska borba protiv spamera i primena anti-fišing standarda su se isplatili
Vesti, 09.12.2013, 08:38 AM
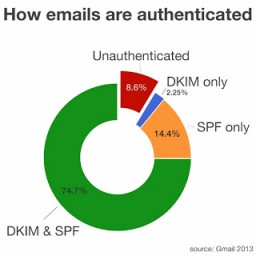
Decenijska borba protiv fišing emailova i veliki napor koji je uložen u to najzad su se isplatili. Pre deset godina email industrija započela je rad na razvoju i primeni standarda za proveru autentičnosti emailova kako bi se sprečilo lažno predstavljanje i fišing.
Deceniju kasnije, široka primena tih standarda značajno je smanjila mogućnosti za spamere da zloupotrebe domene kojima korisnici veruju, a rezultat toga je da je fišing postao manje delotvoran.
Prema podacima koje je objavio Google, 91,4% emailova poslatih Gmail korisnicima dolaze od potvrđenih pošiljalaca, što pomaže Gmail-u da spreči milijarde lažnih emailova da se nađu u inbox-ovima korisnika. Ovi emailovi poslati korisnicima Gmail-a dolaze od pošiljalaca koji su usvojili jedan od prihvaćenih standarda za proveru autentičnosti: DKIM (DomainKey Identified Email) ili SPF (Sender Policy Framework).
Prema podacima koje je objavio Google, 79,9% emailova koje stignu korisnima Gmail-a potpisani su u skladu sa DKIM standardima. Više od pola miliona domena usvojilo je ovaj standard. Autentičnost 89,1% emailova koji stignu na adrese korisnika Gmail-a potvrđena je korišćenjem SPF standarda, a više od 3,5 miliona domena usvojilo je SPF standard. 74,7% emailova koji su poslati korisnicima Gmail-a su provereni i u skladu i sa DKIM i sa SPF standardima.
Više od 80000 domena primenjuje politiku koja omogućava Google-u da svake nedelje odbije stotine miliona neovlašćenih emailova zahvaljujući DMARC (Domain-based Message Authentication, Reporting & Conformance) standardima.
Iako je ovo dobra vest, to ne znači i kraj borbe sa fišerima koji lako mogu iskoristiti domene koji nisu zaštićeni. Fišeri mogu iskoristiti čak i one domene koji koriste ove anti-fišing standarde razbijanjem slabih kriptografskih ključeva (na primer, Google preporučuje korišćenje javnog ključa od najmanje 1024 bita za DKIM).
Čak i oni koji imaju domene koji se nikada ne koriste za slanje emailova mogu pomoći u sprečavanju zloupotreba. Potrebno je samo napraviti DMARC politiku koja opisuje domen kao onaj koji ne šalje emailove. Politika “odbijanja” garantuje da fišeri neće moći da zloupotrebe ove domene.
Borba sa spamerima je još uvek daleko od toga da se može proglasiti pobednik, ali ohrabrujuće je videti da su se napori zajednice isplatili, kažu iz Google-a. Gmail je među prvima usvojio ove standarde a Google je među onima koji se najviše zalažu za proveru autentičnosti emailova. Ovi podaci bi trebalo da motivišu vlasnike domena da prihvate standarde koji će sprečiti da njihovi domeni budu zloupotrebljeni i istovremeno zaštiti korisnike email servisa od prevara i spama.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



