





 Pratite nas preko RSS-a
Java: Najslabija karika bezbednosti operativnih sistema
Vesti, 05.08.2011, 11:17 AM
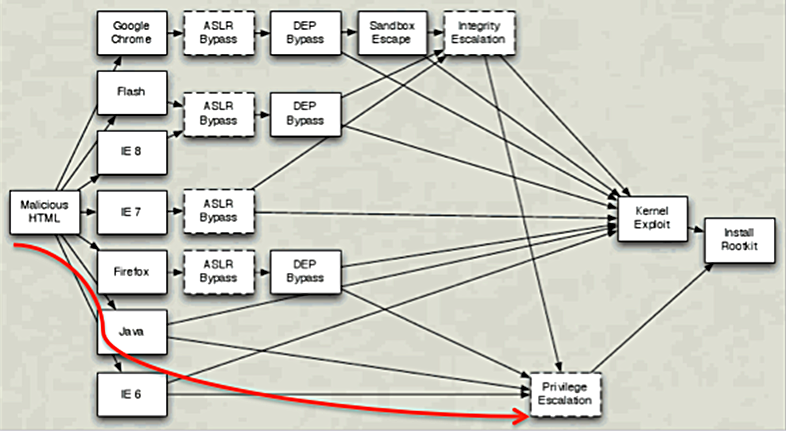
Lista najpopularnijih hakerskih alata naoružanih novim exploit-ima u odnosu na prošlogodišnjih vodećih 5 je nešto izmenjena. Ovi alati se smenjuju ali exploit-i koje koriste ostaju manje-više nepromenjeni.
Prvih pet exploit alata na listi najpopularnijih u 2010. godini bili su Phoenix, Eleanor, NeoSploit, YESExploit i SEOSPloitPack. Ove godine pojavio se Blackhole i zauzeo čelnu poziciju na listi, NeoSploit je dospeo na drugo mesto, što predstavlja skok u odnosu na prošlu godinu, Phoenix je zabeležio pad i završio na trećem mestu na listi, Incognito se na listi vodećih prvi put pojavljuje na četvrtom mestu i na petom mestu je Eleanor koji je prethodne godine bio drugoplasiran.
Visente Diaz iz Kaspersky Laboratorije je analizirao exploit-e ovih alata i njihove mete na sistemima.
Izveštaj iz 2010. godine pokazuje da je Java meta 40% novih exploit-a, a 11 od 15 kompleta alata uključuju bar jedan java exploit, od čega sedam njih imaju više od jednog java exploit-a.
Java exploit-i beleže porast počev od sredine prošle godine, a Diaz to objašnjava time da su za alate Java exploit-i najjednostavnije rešenje jer se njima, u odnosu na druge exploit-e, najlakše zaobilaze zaštitne mere operativnih sistema.
Još jedan interesantan podatak iz Diazove analize je da dva nova kompleta alata - Blackhole i Incognito, imaju gotovo identičnu listu exploit-a i da se ta lista ne razlikuje mnogo od onih koje imaju stariji alati. Oni i dalje koriste iste exploit-e i i propuste u Java.
Diaz na kraju dodaje da sve dok relativno stari exploit-i budu mogli da koriste stare ranjivosti na neažuriranim sistemima, sajber kriminalci neće morati da tragaju za novim “zero-day” ranjivostima. Njima je stalo da se njihova investicija isplati na kraju te nastoje da budu uvek korak ispred zaštitinih mehanizama.
“U ovom slučaju može se primeniti dobro poznat princip: bezbednost je jaka koliko je jaka naslabija karika, a Java je najslabija karika u ovom slučaju,” zaključuje Diaz.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



