





 Pratite nas preko RSS-a
Kako kriminalci zloupotrebljavaju nazive domena poznatih proizvođača antivirusa
Vesti, 11.12.2013, 09:35 AM
Nadajući se da korisnici neće primetiti razliku kada treba da kliknu na link ili da će pogrešno otkucati adresu web sajta koga nameravaju da posete, sajber kriminalci praktikuju da registruju domene koji imaju slične nazive kao domeni velikih uglednih kompanija.
High-Tech Bridge je sproveo zanimljivo istraživanje o domenima čiji su nazivi slični nazivima domena koji pripadaju antivirusnim kompanijama.
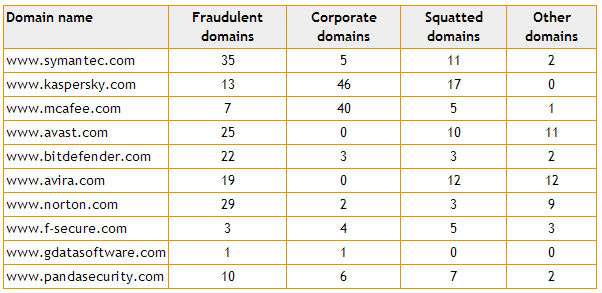
Tražeći domene kao što je „kasperski.com“ (kaspersky.com), „symanrec.com“ (symantec.com) ili „mcaffee.com“ (mcafee.com), u High-Tech Bridge su identifikovali 385 domena, od kojih su 164 registrovali oni koji žele da namame korisnike na fišing web sajtove ili sajtove na kojima se nude sumnjivi proizvodi i usluge ili prikazuju reklame.
Zanimljivo je i to da su same antivirusne kompanije registrovale 107 domena od 385 koje je identifikovao High-Tech Bridge, kako bi sprečile zloupotrebu. Tako su Kaspersky i McAfee kupili više od 70% domena koji bi mogli biti zloupotrebljeni ako bih ih registrovao neko drugi, ali su ostali proizvođači antivirusa uradili nedovoljno da zaštite svoje korisnike od ovakvih zloupotreba.
Od 385 domena koje je identifikovao High-Tech Bridge 73 su u vlasništvu onih kojih su ih registrovali nadajući se da će proizvođači antivirusa biti zainteresovani da ih otkupe od njih.
Ipak, slični nazivi domena ne znače nužno i prevaru, pa je tako 41 domen registrovan od strane legitimnih firmi koje imaju slične nazive kao i velike antivirusne kompanije.
Najviše „problematičnih“ domena su oni koji se vezuju za Symantec-ov brend (35), a za njima slede oni kojima se pokušavaju zloupotrebiti brendovi kao što je Norton (29), Avast (25), Bitdefender (22) i Avira (19).
Najpopularniji registri naziva domena među kriminalcima su GoDaddy.com, PDR, ENOM, TUCOWS, ABOVE, MONIKER ONLINE SERVICES, MarkMonitor, Internet.bs i NAMEKING.com.
Najviše sajtova koji koriste poznato ime proizvođača antvirusa za prevare i sumnjive poslove je u SAD (75), Australiji (24), Švajcarskoj (19), Nemačkoj (16) i Velikoj Britaniji (8).
Sajber kriminalci ne oklevaju kad god vide priliku za zaradu, a od domena se može zaraditi na različite načine, počev od preprodaje vlasnicima robne marke, korišćenja domena za prikazivanje reklama, preusmeravanja posetilaca web sajtova na pornografske sajtove ili nelegalne online apoteke. Ovakvi sajtovi se koriste i za distribuciju malvera a žrtve su korisnici koji pogreše prilikom ukucavanja adrese web sajta. Takođe, zbog neznatnih razlika u nazivu, korisnike je lakše prevariti da kliknu na link koji ih vodi do fišing web sajta.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



