





 Pratite nas preko RSS-a
Kina odbacila odgovornost za sajber napade na SAD
Vesti, 21.02.2013, 07:48 AM
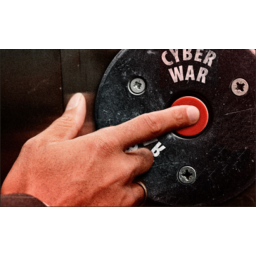
Kina je odbacila navode iz izveštaja koji je kinesku vojsku označio kao krivca za poslednje sajber napade na SAD.
Izveštaj koji je na 74 strane objavila američka firma Mandiant koja se bavi bezbednošću doveo je u vezu kinesku vojsku sa velikim brojem hakerskih napada na američke kompanije, vladine agencije i druge organizacije. U izveštaju je posebno istaknuta odgovornost Jedinice 61398 kineske armije, jer su dokazi digitalne forenzike doveli istražitelje na prag zgrade na perferiji Šangaja u kojoj se nalazi štab ove jedinice.
Nimalo neočekivano, Kina je kritikovala ovaj izveštaj zamerajući mu, pre svega, manjak dokaza. Na konferenciji za štampu, predstavnik kineskog ministarstva odbrane Geng Jangšeng je rekao da se izveštaj zasniva na u napadima korišćenim IP adresama koje su istražitelje dovele do Kine ali da hakeri često kradu i koriste IP adrese tako da je teško ustanoviti odakle zaista dolaze napadi.
Jangšeng je takođe rekao da je Kina jedna od najčešćih žrtava sajber napada, i da prema IP adresama ti napadi dolaze iz SAD, ali da Kina ipak ne optužuje američku stranu za ove napade.
Predstavnik ministarstva je još jednom izrekao mnogo puta ponovljenu tvrdnju da su u Kini zabranjeni hakerski napadi i da vlasti uvek kažnjavaju takve kriminalne aktivnosti.
Uprkos uveravanjima koja dolaze iz Kine, Sjedinjene Američke Države su i dalje zabrinute zbog prijavljenih sajber napada. Američka vlada razmatra načine za sankcionisanje zemlje koja je odgovorna za ove napade, ali koristi i diplomatske kanale za rešenje ovog problema.
Portparol Bele kuće za nacionalnu bezbednost Kejtlin Hajden je izjavila da američke vlasti neprestano razgovaraju sa najvišim kineskim zvaničniima, uključujući i vojne zvaničnike, o ovom problemu. Ona je istakla da je od velikog značaja da se nastavi održiv, konstruktivan dijalog između dve zemlje koje treba da rade zajedno na razvoju razumevanja i prihvatljivog ponašanja u sajber prostoru.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom
Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju
Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



