





 Pratite nas preko RSS-a
Korisnici Chromea recite zbogom Google Earth, Silverlight, Facebook Video i drugim pluginovima
Vesti, 25.11.2014, 07:50 AM
Google je juče objavio detalje plana o potpunom uklanjanju Netscape Plugin Application Programming Interface (NPAPI) iz ekosistema Chromea što će, kako kažu u kompaniji, poboljšati bezbednost, brzinu i stabilnost browsera.
Ukratko, plan je sledeći: svi pluginovi će biti blokirani po defaultu u januaru 2015. Trenutno su blokirani svi NPAPI pluginovi osim onih koji se nalaze na beloj listi a to su: Silverlight, Unity, Google Earth, Google Talk i Facebook Video. To će se promeniti početkom sledeće godine, kada će Google ukinuti belu listu, posle čega će za pokretanje bilo kog NPAPI plugina biti potrebna interakcija korisnika.
Kompanija je saopštila i da će od aprila sledeće godine NPAPI podrška biti onemogućena po defaultu, a u septembru iduće godine i potpuno uklonjena.
Google je još u septembru prošle godine najavio da planira da ukloni NPAPI iz Chromea. U to vreme, kompanija se objavila da anonimni podaci o upotrebi Chromea pokazuju da 5% korisnika koristi samo šest pluginova zbog čega su oni i stavljeni na belu listu, i da se u Googleu nadaju da će podrška za NPAPI biti uklonjena do kraja 2014., ali da tajming zavisi i od upotrebe i povratnih informacija korisnika.
Iako je upotreba NPAPI od tada nastavila da opada, to nije išlo onako brzo kako su se u Googleu nadali. Poslednji podaci, od oktobra ove godine, pokazuju da Silverlight koristi 11% korisnika Chromea (pad sa 15%), Google Talk 7% korisnika (pad sa 8,7%), Javu 3,7% (pad sa 8,9%), Facebook Video 3% korisnika Googleovog browsera (pad sa 6%), Unity 1,9% (pad sa 9,1%) i Google Earth 0,1% (pad sa 9,1%). Svi nabrojani pluginovi se nalaze trenutno na beloj listi i omogućeni su po defaultu u Chromeu, ali će tako biti samo do januara sledeće godine.
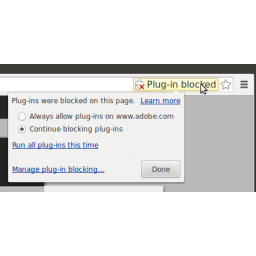
Korisnici će još uvek moći da omoguće NPAPI pluginove za određene sajtove klikom na “Plug-in blocked” poruku u URL traci i biranjem opcije “Always allow plug-ins on [web sajt]".
Od aprila sledeće godine ovo više neće biti moguće, a Google će povući ekstenzije koje zahtevaju NPAPI pluginove iz svoje Chrome Web prodavnice. Google će ipak omogućiti naprednim korisnicima i sistem administratorima u preduzećima da privremeno omoguće NPAPI ali samo do septembra iduće godine kada će podrška za NPAPI biti trajno uklonjena iz Chromea. NPAPI pluginovi se posle toga neće učitavati, bez obzira da li su potrebni web sajtovima ili ekstenzijama.
Moguće je da će Google još jednom odložiti svoje rokove za NPAPI, u zavisnosti od toga kako korisnici Chromea budu reagovali. Ipak, ako koristite jedan ili više NPAPI, trebalo bi da potražite alternative.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



