





 Pratite nas preko RSS-a
Maliciozni dodatak za Firefox primorava korisnike zaraženih računara da hakuju sajtove koje posećuju
Vesti, 17.12.2013, 06:49 AM
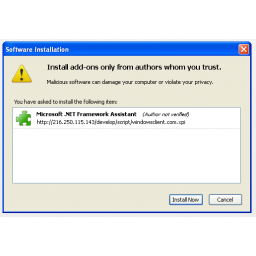
Poznati bloger Brajan Krebs koji se bavi temama iz oblasti kompjuterske bezbednosti otkrio je neobičan botnet maskiran kao dodatak za Mozilla Firefox, koji je primorao 12500 zaraženih računara da traže ranjivosti u web sajtovima.
Botnet koga su njegovi operateri nazvali „Advanced Power“ aktivan je od maja ove godine, kaže Krebs. Još uvek nije poznato kako je započela infekcija računara koje je malver zarobio u bot mrežu koja je odgovorna za SQL injection napade na sve web sajtove koje su žrtve posećivale. Jedna od mogućnosti je da su prevareni korisnici instalirali ono za šta su mislili da je legitimna i nemaliciozna komponenta ili aplikacija.
Prema podacima iz administratorskog panela, zaraženo je više od 12500 računara, koji su pomogli da se otkrije najmanje 1800 web stranica koje su podložne SQL injection napadima.
Iako malver ima i komponentu koja je dizajnirana za krađu lozinki i drugih osetljivih informacija sa zaraženih računara, ova funkcionalnost po svemu sudeći nije korišćena. Malver je samo koristio kompromitovane Windows računare za skeniranje i pronalaženje web sajtova koji su podložni napadima.
Na zaraženim sistemima sa instaliranim Firefox-om, malver instalira dodatak za browser „Microsoft .NET Framework Assistant“. Maliciozni dodatak za Firefox zatim proverava skoro svaku stranicu koju korisnik zaraženog računara poseti tragajući za različitim SQL injection ranjivostima.
Ako ih pronađe, malver omogućava napadačima da preuzmu podatke za prijavljivanje i drugi sadržaj baze podataka ili dovodi do toga da sajt preusmerava posetioce na maliciozne web sajtove.
Maliciozni dodatak za Firefox koji je odgovoran za infekciju računara nije povezan sa istoimenim legitimnim dodatkom koji možete naći na web sajtu Mozilla-e.
SQL injection su među najčešćim napadima na web sajtove zbog toga što su ove ranjivosti veoma rasprostranjene.
Bot mreže kao što je ova su dobar primer kako se kompromitovani sistemi koriste da bi se savladala odbrana drugih online sistema. Zanimljivo je, kaže Krebs, da postoji i legitimni dodatak za Firefox koji može da pomogne u otkrivanju SQL injection ranjivosti na sajtovima koje posećujete. Vlasnicima sajtova Krebs je preporućio da skeniraju svoje sajtove na SQL ranjivosti pomoću alata SQLmap.
Dopuna vesti: Portparol kompanije Mozilla rekao je da je kompanija onemogućila lažni dodatak "Microsoft .NET Framework Assistant" koji "Advanced Power" koristi za napade.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



