





 Pratite nas preko RSS-a
''Nešto'' koristi resurse vašeg računara? Evo u čemu može biti problem
Vesti, 02.12.2013, 08:26 AM
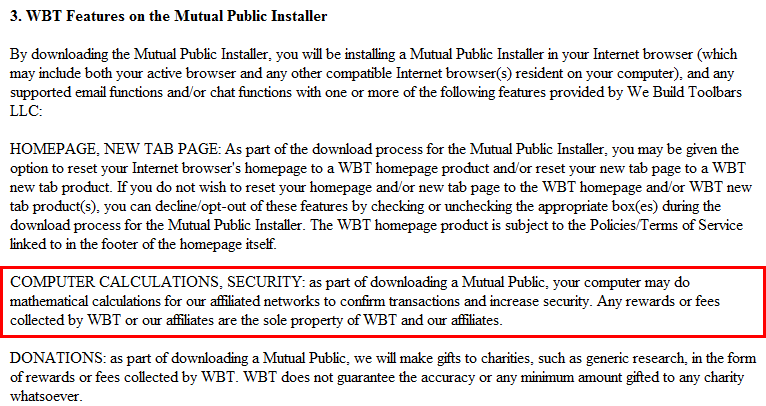
Stručnjaci kompanije Malwarebytes upozorili su korisnike na programe koji krišom koriste resurse računara za iskop bitcoina i to tako što dobiju dozvolu od samih korisnika koji se saglase sa EULA (End User Licence Agreement) koji uključuje i deo o saglasnosti o kopanju bitcoina, od čega korisnik neće imati bilo kakvu korist.
Do ovog otkrića stručnjaci Malwarebytes su došli slučajno, kada su izašli su susret jednom korisniku koji je zatražio njihovu pomoć zbog fajla koji uzima 50% sistemskih resursa. Korisnik je pokušao da ga ukloni brisanjem, ali fajl sa nazivom „jh1d.exe“ se nekako uvek vraćao. Tako je otkriveno da neki third party programi koji se inače svrstavaju u PUPs ili PUAs (potencijalno neželjeni programi ili aplikacije), koji su poznati po tome što iritiraju korisnike usporavajući sistem, prateći aktivnosti korisnika na internetu i dosađujući im prikazivanjem reklama, mogu otići i korak dalje od ovoga - oni mogu da kradu sistemske resurse koji se koriste za kopanje bitcoina.
Međutim, problem je u tome što je ovo predviđeno u EULA marketing kompanije koja je instalirala program za kopanje bitcoina sa legitimnim softverom koji je korisnik želeo da instalira. Šta više, dajući saglasnost za EULA, korisnik pristaje i da dobit koja se ostvaruje zahvaljujući korišćenju resursa njegovog računara pripadne kompaniji čiji je third party program (monitor.exe) instaliran sa legitimnim programom.
Stručnjaci Malwarebytes su otkrili da je fajl koji je odgovoran za sporiji rad računara, „jh1d.exe“ ustvari popularni program za kopanje bitcoina poznat kao „jhProtominer“ ali da on nije odgovoran za to što se posle brisanja „jh1d.exe“, taj fajl ponovo pojavljuje na računaru. Zasluga za to pripada „monitor.exe“.
Programi za kopanje bitcoina sami po sebi nisu maliciozni kada se koriste na legitiman način, voljom korisnika. Svako može da koristi ove programe ali je problem u tome što svako može i da pokrene ovakav program na sistemu, čak i ako sistem nije njegov.
Ako vam sistem radi izuzetno sporo, ili ako vam neki proces uzima ogromni deo resursa sistema, obratite pažnju - osim malvera, u pitanju može biti i potencijalno neželjeni program koji je pokrenuo „bitcoin miner“ na vašem sistemu.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



