





 Pratite nas preko RSS-a
Nova zaštita za Microsoft naloge
Vesti, 11.12.2013, 07:29 AM
Microsoft je unapredio sigurnost korisničkih naloga dodavanjem tri nove opcije koje omogućavaju korisnicima bolji uvid u dešavanja na nalogu i bolju kontrolu nad Microsoft nalogom.
U aprilu ove godine 700 miliona korisnika Microsoft naloga širom sveta dobilo je mogućnost da koristi dvostepenu verifikaciju. Bez obzira da li koriste Windows PC ili Windows Phone uređaj, Outlook.com, SkyDrive, Xbox ili neke druge servise, ova opcija obezbeđuje dodatni sloj sigurnosti nalozima korisnika. Svakodnevno, hiljade korisnika Microsoft naloga dodaju ovu dodatnu zaštitu svojim nalozima, kažu iz kompanije.
Povratne informacije koje je je kompanija dobijala od korisnika tokom prethodnih osam meseci, od momenta uvođenja dvostepene verifikacije, ukazivale su kompaniji na to da su korisnici koji se odluče da koriste dvostepenu verifikaciju zabrinuti zbog mogućnosti da neće moći da pristupe svojim nalozima ako iz nekog razloga zakažu oba mehanizma za potvrdu vlasništva nad nalogom (na primer, u slučaju da korisnik promeni i email provajdera i provajdera telefonskih usluga). Zato je Microsoft omogućio korisnicima dvostepene verifikacije da kreiraju kod za oporavak koji se može iskoristiti za pristup nalogu u slučaju da korisnik izgubi pristup drugim sigurnosnim informacijama neophodnim za pristup nalogu.
Čak i oni koji ne koriste dvostepenu verifikaciju mogu da imaju kod za oporavak koji je, kako kažu u Microsoft-u, nešto kao rezervni ključ od stana - prema tome, mora se čuvati na sigurnom mestu. Moguće je zatražiti samo jedan kod, a zahtev za novim kodom prethodni kod čini nevažećim.
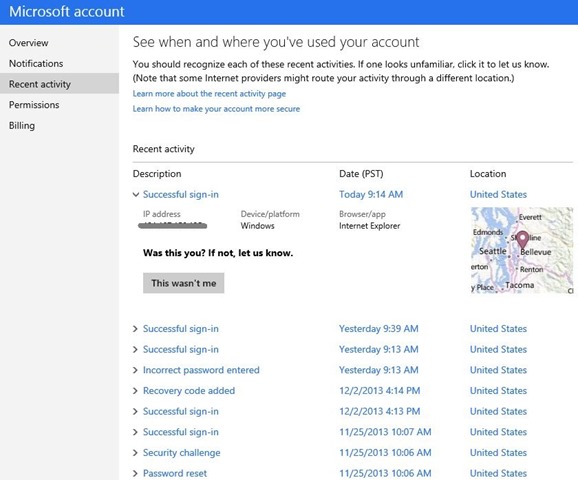
Još jedna mogućnost koju je Microsoft ponudio svojim korisnicima pruža bolji uvid u dešavanja na nalogu. Uvid u skorašnje aktivnosti na nalogu omogućava korisniku da primeti kada je neko pokušao ili čak uspeo da pristupi nalogu.
Sada korisnici mogu imati uvid u skorašnje aktivnosti na nalogu koje su precizno definisane (na primer, prijavljivanje na nalog, unošenje pogrešne lozinke, dodavanje koda za oporavak, resetovanje lozinke itd.) Za svaku od prikazanih aktivnosti biće navedeni detaljni podaci od toga sa kog je uređaja pristupano nalogu i koji je browser korišćen pri tom, do toga sa koje lokacije se pristupalo nalogu. Primera radi, ako se nalogu pristupa iz druge zemlje, Microsoft-u bi to moglo izgledati sumnjivo, ali ako ste na letovanju vi znate da ste nalogu pristupali vi i nema potrebe da preduzimate bilo kakve mere zaštite. Međutim, ako je neka aktivnost i vama sumnjiva, dovoljno je da pristisnete dugme „This wasn’t me“, kako bi vam se pomoglo da zaštitite svoj nalog.
I na kraju, ubuduće će važna obaveštenja koja su u vezi sigurnosti (npr. neobično prijavljivanje na nalog) korisnici moći da dobijaju putem emaila ili SMS poruka jer je pretpostavka da je to najsigurniji način da obaveštenje vide odmah.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



