





 Pratite nas preko RSS-a
Novi talas lažnih Whatsapp obaveštenja koja kriju malver
Vesti, 29.10.2013, 06:49 AM
S obzirom da je jedan od najpopularnijih servisa za brzu razmenu poruka, koji ima više od 300 miliona aktivnih korisnika, Whatsapp je za spamere idealan mamac u kampanjama čiji je cilj širenje malvera.
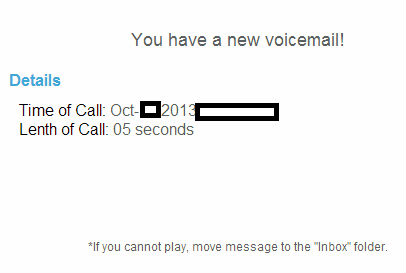
Na jednu takvu kampanju upozorili su stručnjaci firme Webroot koji su uočili emailove koji su navodno obaveštenja Whatsapp govorne pošte.
Prilog u emailu koji treba otvoriti da bi se navodno čula poruka krije malver. Reč je o downloader Trojancu (Trojan.Win32.Sharik.qhd) koji će pošto zarazi računar pokušati da preuzme dodatne malvere sa servera za komandu i kontrolu (C&C server).
Ovo je treći put u poslednja dva meseca da se kao mamac za širenje malvera koriste lažna Whatsapp obaveštenja.
Dobra vest je da ovaj malver detektuje većina antivirusa VirusTotal-a (36 od 48). Naravno, to je dobra vest za one koji koriste neki od tih antivirusa. Ostalima ostaje da budu oprezni kako ne bi zarazili računare malverima koje preuzima Trojanac u prilogu email obaveštenja.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



