





 Pratite nas preko RSS-a
Pronađeno 2 miliona ukradenih lozinki korisnika Facebook-a, Google-a, Twitter-a i drugih servisa
Vesti, 05.12.2013, 07:02 AM
Stručnjaci firme Trustwave pronašli su server sa više od dva miliona korisničkih imena i lozinki za različite internet servise kao što su Facebook, Google, Yahoo, Twitter i drugi.
Većina korisničkih imena i lozinki je za web sajtove (1,58 miliona), a zatim slede korisnička imena i lozinke za email naloge (320000), za FTP naloge (41000) i po 3000 korisničkih imena i lozinki za Secure Shell i Remote Desktop.
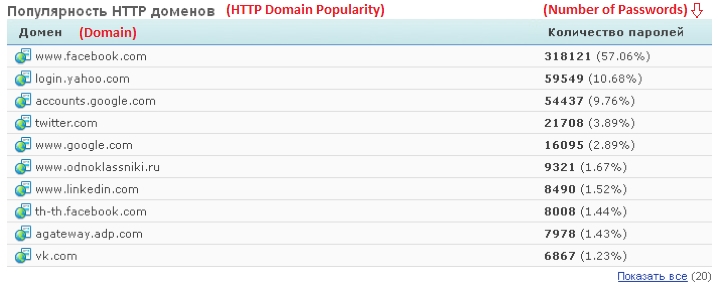
Korisnička imena i lozinke za web sajtove uglavnom pripadaju korisnicima Facebook-a, Google-a, Yahoo-a, Twitter-a i LinekdIn-a.
Sumnja se da su ovi podaci ukradeni sa računara zaraženih malicioznim softverom koji je beležio kucanje korisnika na tastaturi. Stručnjaci veruju da je krađa lozinki deo operacije velike bot mreže poznate pod nazivom „Pony“ koju je kontrolisao maliciozni softver.
Bot mreža je mreža računara koju kontrolišu kriminalci pomoću malicioznog programa instaliranog na računarima bez znanja korisnika računara. Često, kao u ovom slučaju, kriminalne grupe koriste bot mreže za krađu ličnih podataka korisnika, koji se potom koriste na različite načine ili se preprodaju drugim kriminalcima.
Među kompromitovanim nalozima najviše je onih koji pripadaju korisnicima Facebook-a (59549) i Google-a (54437). Na serveru su i podaci korisnika dve ruske društvene mreže Vkontakte i Odnoklassniki.
Stručnjaci ne znaju u kojoj meri su ukradeni podaci validni, ali pretpostavljaju da se mnogi od njih i dalje koriste. Imajući u vidu da ne mali broj korisnika koristi iste lozinke na različitim web sajtovima, problem postaje još i veći.
Ukradeni podaci po svemu sudeći pripadaju korisnicima iz celog sveta. Server dobija ukradene podatke sa jedne IP adrese u Holandiji, što ukazuje da kriminalci koriste gateway ili reverzni proxy za povezivanje zaraženih računara i servera za komandu i kontrolu. Kriminalci često koriste ovu tehniku kako bi sprečili da server za komandu i kontrolu bude otkriven jer odlazni saobraćaj sa zaraženog računara pokzuje samo konekciju sa proxy serverom koji lako može biti zamenjen u slučaju da bude otkriven.
Ipak, podaci sa servera ukazuju da dolaze sa računara iz najmanje 102 zemlje, što znači da je delovanje kriminalne grupe globalno.
Stručnjaci su analizirali lozinke korisnika koje se nalaze na serveru. Više od 15000 ljudi koristi lozinku „123456“, a još neke popularne lozinke su „123456789“, „1234“, „password“, „12345“, „12345678“, „admin“ i „1234“. Otkriće da čak 1200 korisnika koristi lozinku „1“ ukazuje da neki servisi uopšte nemaju pravila za izbor lozinke.
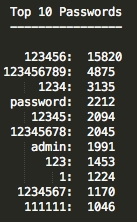
Ovakve kombinacije čine lozinke potpuno neefikasnim i dovode u pitanje njihovu svrhu.
Trustwave je obavestio sve sajtove i servise pre nego što je na njihovom sajtu objavljena ova informacija.
Iz Facebook-a su istakli da krađa lozinki nije njihova krivica već da je to posledica infekcija računara korisnika društvene mreže.
Iz Facebook-a podsećaju korisnike da se mogu zaštiti kada koriste Facebook nalog aktiviranjem Login Approval i Login Notification u podešavanjima bezbednosti naloga. Tako će biti obavešteni kada se nalogu pokušava pristupiti iz nepoznatog browser-a a novo prijavljivanje zahteva od korisnika unos jedinstvene lozinke generisane na mobilnom telefonu.
Iz kompanije kažu da će svi korisnici čiji su podaci pronađeni na serveru morati da ponište lozinke.
I iz LinkedIn-a kažu da će poništiti lozinke svih naloga čiji se podaci nalaze na serveru i da kompanija sarađuje sa stručnjacima Trustwave na identifikaciji kompromitovanih naloga.
Portparol Twitter-a je rekao da je kompanija resetovala lozinke nekih naloga posle dobijanja obaveštenja od Trustwave-a.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



