





 Pratite nas preko RSS-a
Opasni bankarski Trojanac Shylock sada se širi i preko Skype-a
Opisi virusa, 18.01.2013, 06:52 AM
Malveru koji je dobio ime po jednom od likova Šekspirovog komada „Mletački trgovac“, Trojancu Shylock, dodata je nova funkcionalnost koja mu omogućava automatsko širenje preko Skype-a.
Trojanac koji je otkriven 2011. godine poznat je po tome što krade podatke korisnika za prijavljivanje na naloge za e-banking, kao i druge podatke sa zaraženih računara.
Stručnjaci danske firme CSIS Security Group kažu da je nova funkcionalnost dodata malveru u formi plugina pod nazivom „msg.gsm“.
Plugin omogućava malveru da šalje poruke i fajlove preko Skype-a i briše ih iz istorije programa.
Plugin takođe zaobilazi upozorenje i zahtev za potvrdu koje Skype prikazuje kada neki drugi program pokuša da se poveže sa Skype-om.
Shylock je jedan od najnaprednijih bankarskih Trojanaca koji se trenutno koriste u napadima, a njegov kod se neprestano ažurira i obogaćuje novim funkcijama.
Autori malvera su fokusirani na korisnike u određenim delovima sveta. Mapa distribucije infekcije malverom Shylock koju je objavio CSIS pokazuje da se najveći broj žrtava ovog Trojanca nalazi u Velikoj Britaniji, ali i da se veliki broj zaraženih računara takođe nalazi i u kontinentalnoj Evropi i SAD.
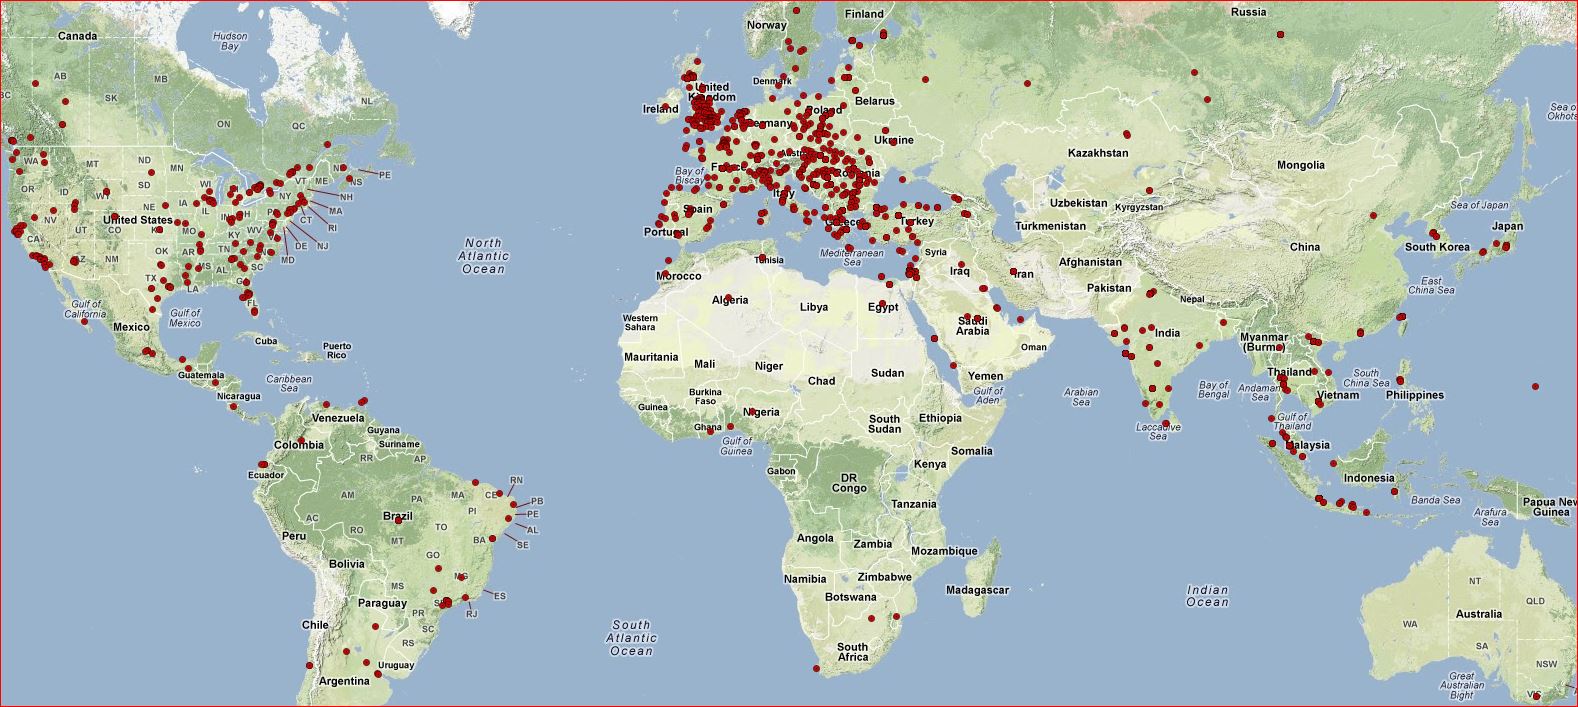
Korišćenje Skype-a sa distribuciju ovog malvera ukazuje da autori malvera nastoje da zadrže geografski fokus. U ranijim slučajevima kada je dolazilo do porasta broja zaraženih računara u određenim regionima, malver se distribuirao preko MSN Messenger-a, Yahoo Messenger-a ili drugih chat programa. Autori malvera računaju na to da se ljudi koji koriste ove programe uglavnom povezuju sa korisnicima u istom regionu.
Činjenica da su autori Trojanca Shylock odlučili da koriste Skype za distribuciju malvera ubrzo posle najave Microsoft-a da će Messenger biti penzionisan 15. marta možda nije slučajnost, smatraju u CSIS-u.
Pored širenja preko Skype-a, Shylock se kopira i na prenosive diskove i lokalna mrežna deljenja.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



