





 Pratite nas preko RSS-a
Otkriven novi malver za Mac OS X sisteme koji se širi kao program za konvertovanje dokumenata
Opisi virusa, 07.07.2016, 08:30 AM
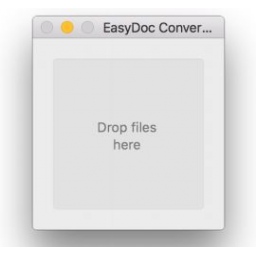
Stručnjaci kompanije Bitdefender otkrili su novi, veoma opasni malver koji je nazvan “Eleanor” a koji cilja Mac sisteme.
Eleanor (Backdoor.MAC.Eleanor) otvara vrata na inficiranom sistemu i omogućava hakerima da pristupe sistemu i da urade skoro sve što žele.
Do infekcije dolazi kada korisnik računara preuzme i pokrene program čiji je naziv EasyDoc Converter, koji bi trebalo da konvertuje dokumente prevlačenjem fajlova preko malog prozora.
Međutim, iz Bitdefendera kažu da program to ne radi. On zapravo krišom instalira backdoor koji hakerima omogućava potpun pristup operativnom sistemu. Malver preuzima i pokreće malicioznu skriptu koja instalira tri komponente: Tor Hidden Service, PHP Web Service i Pastebin agent.
Tor servis će automatski povezati inficirani računar na Tor mrežu i generisati .onion domen preko koga napadač može pristupiti sistemu korisnika pomoću browsera.
Preko PHP Web servisa hakeri mogu slati instrukcije kompromitovanom sistemu preko lozinkom zaštićenog kontrolnog panela.
Hakeri mogu upravljati fajlovima, preuzimati ih i otpremati, izvršavati komande i skripte, upravljati bazama podataka, slati emailove, fotografisati i snimati videa pomoću web kamere itd.
Pastebin agent šalje jedinstvenu Tor adresu kompromitovanog računara na Pastebin.com, ali je najpre šifruje. Na ovaj način jedino je oni koji upravljaju malverom mogu dobiti i koristiti da bi se povezali sa računarom.
Iako stručnjaci nisu rekli šta kriminalci rade sa inficiranim sistemima, činjenica je da mogu da urade mnogo toga - da ukradu korisnikove lične i finansijske podatke, da šalju spam i fišing emailove, ucenjuju korisnika, posebno ako malver uspe da napravi inkriminišuće fotografije i video snimke, da koriste računar kao mesto gde će sakriti svoje fajlove itd.
Srećom, program nije potpisan Appelovim sertifikatom pa ga je teško otvoriti, jer po defaultu, Mac OS X ne otvara nepotpisane programe. Ali, ako korisnik želi, on može da otvori program, jer sertifikat nije uključen, pa Apple ne može ni da ga povuče.
Korisnici se mogu zaštititi od ovakvih pretnji - oni moraju biti oprezni kada su u pitanju programi koje preuzimaju, ali i tako što će koristiti sigurnosna rešenja koja bi mogla da detektuju ovakve pretnje.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke

Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar

Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška

Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



