





 Pratite nas preko RSS-a
Otkrivena nova verzija ransomwarea Troldesh koja inficira računar još jednim malverom
Opisi virusa, 18.07.2016, 07:30 AM
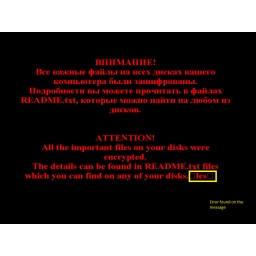
Istraživači Microsoftovog Centra za zaštitu od malvera analizirali su novu verziju ransomwarea Troldesh, koji je poznat i po nazivima Encoder.858 i Shade, a koju je prošlog meseca otkrio CyberSecurity GrujaRS koji je 14. juna na YouTubeu objavio video u kome je prikazan napad ovog ransomwarea.
Ranije verzije Troldesha prikazivale su email adresu na koju su žrtve morale da pošalju email da bi dobile dalje instrukcije.
Međutim, bezbednosni istraživači su često prijavljivali ove email adrese servisima kojima su pripadale tako da one više ne bi bile u funkciji.
Autorima malvera je izgleda dosadilo da stalno menjaju email adrese i da objavljuju nove verzije ransomwarea koje u obaveštenju o otkupu imaju ove različite email adrese, i odlučili da koriste Tor web sajt.
Za žrtve koje žele da plate, to je dobro rešenje, jer ranije, kada email adresa ne bi bila u funkciji, žrtve nisu imale načina da kontaktiraju autore ransomwarea, a time ni da vrate fajlove.
U obaveštenjima koje prikazuje nova verzija ransomwarea, Troldesh prikazuje Tor linkove za onion.to i onion.cab web sajtove. Onion.cab URL je sada blokiran, tako da žrtve koje žele da plate mogu da pristupe sajtu iz Tor browsera kucajući URL, ali bez .cab na kraju.
Druga značajna promena je to što Troldesh dodaje dve nove ekstenzije fajlovima koje šifruje: .da_vinci_code i magic_software_syndicate.
Nova verzija Troldesha šifruje još veći broj različitih vrsta fajlova u odnosu na ranije verzije. Osim toga, on inficira računare još jednim malverom nazvanim Mexar. S obzirom da se radi o novom malveru, koji je otkriven pre desetak dana, još uvek se o njemu ne zna mnogo.
Prema podacima Microsofta, Troldesh je poslednjih mesec dana jedan od deset najaktivnijih ransomwarea.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke

Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar

Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška

Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



