





 Pratite nas preko RSS-a
Trojanac Nenim briše tragove malvera koje preuzima
Opisi virusa, 16.04.2013, 09:11 AM
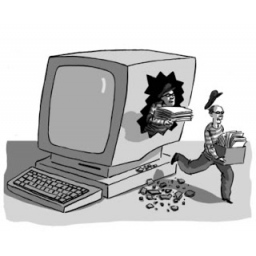
Stručnjaci Microsoft-ovog Centra za zaštitu od malvera otkrili su novi malver. Trojanac downloader (TrojanDownloader:Win32/Nenim.gen.A) sposoban je da briše preuzete fajlove tako da je njihovo otkrivanje i analiza praktično nemoguća. Tokom analize ovog Trojanca, stručnjacima Microsoft-a nije bilo lako da pronađu fajlove koje je Trojanac Nenim preuzimao, čak ni uz pomoć alata za oporavak. Sve do čega je bilo moguće doći su imena obrisanih fajlova, ali bez mogućnosti da se povrati originalni sadržaj fajla.
Ipak, stručnjaci Microsoft-a su uspeli da pronađu dve komponente koje preuzima i pokreće Trojanac da bi ih na kraju sam obrisao.
Prvi maliciozni fajl je Virus:Win32/Nenim.gen!A koji inficira izvršne fajlove na prenosivim diskovima. Druga komponenta koju preuzima Trojanac je PWS:Win32/Nenim.A, koji krade lozinke sa email naloga (SMTP, POP3, HTTP mail, IMAP), Windows Messenger/Live Messenger-a, Gmail Notifier-a, Google Desktop-a i Google Talk-a.
Većina downloader-a su samo posrednici zahvaljujući kojima glavni malveri dospevaju na računare. Pošto obave taj zadatak, prisustvo downloader-a obično više nije neophodno, ali ovaj downloader je malo drugačiji jer je on i posrednik i glavna komponenta.
Kada jedna od dve pomenute komponente ispuni svoje ciljeve, downloader će ih obrisati tako da stručnjaci ne mogu da ih podvrgnu analizi.
Iz Microsoft-a savetuju korisnicima čiji su računari zaraženi ovim malverom da promene lozinke za sve svoje naloge jer su lozinke verovatno već ukradene.
Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



