





 Pratite nas preko RSS-a
Posle dva incidenta sa hakovanjem naloga kompanija, Twitter apelovao na korisnike da biraju jake lozinke
Društvene mreže, 20.02.2013, 11:06 AM
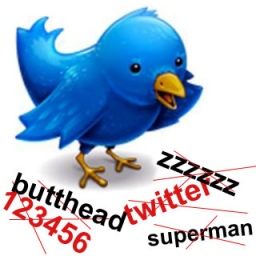
Twitter je apelovao na svoje korisnike da budu mudriji prilikom izbora lozinke, a poziv korisnicima je upućen posle hakovanja korporativnih naloga Burger King-a i Jeep-a.
Nalozi ovih kompanija hakovani su u ponedeljak i utorak, a kontrola nad njima je vraćena, ali tek pošto su hakeri stigli da objave tvitove o izmišljenoj prodaji Burger King-a kompaniji Mc Donald's kao i neprilične fotografije.
U saopštenju na kompanijskom blogu koje je objavljeno u utorak nisu spomenuti ovi konkretni incidenti ali je kompanija podsetila korisnike još jednom da loše izabrane lozinke mogu rezultirati hakovanjem naloga. I to ne samoTwitter naloga već i naloga na internetu uopšteno govoreći.
Direktor informatičke sigurnosti u kompaniji Twitter, Bob Lord, podsetio je korisnike da treba da koriste lozinke od najmanje 10 karaktera koje uključuju mala i velika slova, brojeve i simbole. Za svaki web sajt pojedinačno treba koristiti jedinstvenu lozinku, a korisnička imena i lozinke ne treba odavati trećim licima, posebno ne onima koji obećavaju korisnicima nove folovere ili profit. Korisnici treba da budu oprezni i kada klikću na linkove u direktnim porukama kao i da lozinku za Twitter nalog unesu u polje za lozinku samo onda kada su sigurni da su na sajtu Twitter.com a ne na fišing sajtu koji dizajnom podseća na Twitter-ov sajt.
Na kraju, preuzimanje zakrpa, nadogradnja softvera i instalirani antivirusni program su obavezni, podsećaju iz Twitter-a.
Iz kompanije su odbacili mogućnost da postoji veza između hakerskog napada tokom kojeg je kompromitovano 250000 korisničkih imena i lozinki i o kome je Twitter obavestio javnost 1. februara i hakovanja naloga Burger King-a i Jeep-a.

Izdvojeno
LinkedIn uvodi nove provere zbog lažnih profila i izmišljenih radnih biografija
LinkedIn uvodi nove načine provere identiteta i radnog iskustva korisnika kako bi otežao pravljenje lažnih profesionalnih profila. Među novim opci... Dalje
Fotografije, imena, datumi rođenja, lokacija: Šta Meta AI može da sazna o vašoj deci iz porodičnih objava
Meta je ispravila funkciju svog AI asistenta nakon što je Meta AI ispod videa jedne majke na Facebooku sam predložio pitanje „Ko je dete na su... Dalje
Prevaranti zloupotrebljavaju Instagram prijave za kršenje autorskih prava kako bi iznuđivali novac
Prevaranti zloupotrebljavaju Instagramov sistem za prijavljivanje kršenja autorskih prava kako bi kreatorima uklanjali sadržaj ili ugrozili njihove ... Dalje
TikTok pod istragom: da li platforma zaista zna koliko korisnici imaju godina?
Britanski regulator za komunikacije Ofcom pokrenuo je istragu protiv TikToka zbog sumnje da platforma ne uspeva dovoljno efikasno da proveri uzrast sv... Dalje
Prevaranti nudili besplatnu verifikaciju Facebook naloga, pa od žrtava dobijali lozinke, pasoše i lične karte
Sajber kriminalci su zloupotrebili četbotove na Facebook Messengeru u phishing kampanji usmerenoj na korisnike poslovnih naloga na Facebooku, sa cilj... Dalje
Pratite nas

Nagrade


Prijatelji



