





Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
Vesti, 06.10.2026.
.jpg) Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivosti u open-source softveru. Razlog je nagli rast automatizovanih prijava, od kojih je, prema Googleu, velika većina nevalidna. U pozadini problema je sve češće korišćenje alata veštačke inteligencije za automatsko pronalaženje i prijavljivanje navodnih ranjivosti. Dalje
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom
Vesti, 07.10.2026.
 Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavanje. Istraživači kompanije Island otkrili su fišing platformu koja ne prikuplja samo lozinke i kodove za dvofaktorsku autentifikaciju, već omogućava napadačima da u realnom vremenu upravljaju procesom prijavljivanja žrtve. Napadači su napravili lažne sajtove koji se predstavljaju... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Vesti, 30.09.2026.
 Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare. Lažni GPT pod nazivom „Plus 5.6“ pojavljivao se među sponzorisanim rezultatima Google pretrage, a posebno uverljivim činilo ga je to što se nalazio na pravom domenu chatgpt.com. Kampanju su otkrili istraživači kompanije Huntress, koji su primetili da su... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Vesti, 06.10.2026.
 Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare, ali da će koristi biti daleko veće. Govoreći o tome koliko bi AI trebalo regulisati, Altman je rekao da društvo mora da prihvati da će se „neke loše stvari“ događati. Njegova izjava dolazi nakon incidenta u kojem su OpenAI-jevi modeli tokom bezbednosnog testiranja... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima
Vesti, 29.09.2026.
 Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompanija nije otkrila ko je bio meta niti kako su napadi izvedeni, ali je potvrdila da obrada posebno napravljenog fajla može omogućiti napadaču da izvrši kod na uređaju. Ranjivost, označena kao CVE-2026-86950, nalazi se u CoreGraphicsu, delu Appleovih operativnih... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju
Vesti, 29.09.2026.
 Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI pregleda u Google pretrazi. Umesto da napadaju same AI sisteme, oni internet zatrpavaju lažnim informacijama kako bi ih četbotovi pronašli i predstavili korisnicima kao pouzdane. Istraživači su ovakve pokušaje otkrili za više od 370 poznatih brendova. Dalje
 Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12.000 email naloga u preko 10.000 organizacija širom sveta. EvilTokens je koristio veštačku inteligenciju ne samo za pravljenje phishing poruka, već i za analizu ukradenih mejlova, pronalaženje ljudi koji raspolažu novcem i izbor osoba koje bi napadači mogli...
.jpg) OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 slike koje su korisnici poslali ChatGPT-u, a koje su agenti postavili na servise za hosting slika. OpenAI kaže da je većina sadržaja uklonjena i da radi na uklanjanju preostalih slika. Incident je otkriven tokom šire istrage koju OpenAI vodi nakon što su njegovi AI agenti...
 Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah kliknete na „otkaži“. Upravo na tu reakciju računaju prevaranti koji koriste lažne sajtove antivirusnih kompanija kako bi došli do podataka budućih žrtava. Tokom istraživanja ovakvih prevara otkriven je lažni sajt koji imitira Avast. Na stranici se navodi da je pretplata...
 Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i neovlašćeno pristupio sistemima tri stvarne kompanije. U jednom slučaju pogađao je lozinke dok nije pronašao onu koja radi, a u druga dva pronašao je kredencijale koji su bili javno dostupni na internetu. Incidenti su se dogodili u maju tokom testiranja koje je za...
 Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često nije stvarna osoba. Za samo dve nedelje razmenjeno je oko 2,36 miliona poruka, dok su korisnici morali da kupuju virtuelne kredite kako bi nastavili razgovore. Mreža je obuhvatala više od 20 aplikacija za upoznavanje, među kojima su Dora, Doni, Romi, Luma, Jovia i Kira.
 Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao da ih šalje OpenAI, a cilj je krađa podataka za prijavljivanje na ChatGPT nalog i podataka za plaćanje. Kampanju su otkrili istraživači kompanije Cofense. Lažni mejl izgleda kao uobičajeno obaveštenje o ChatGPT pretplati, koristi ChatGPT logo i upozorava korisnika da je...
 Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Networks otkrili su najmanje 11 kanala sa stotinama hiljada pretplatnika i milionima pregleda, na kojima su objavljivani sasvim legitimni saveti za ubrzavanje igara i rešavanje problema sa računarom, ali su linkovi ispod videa vodili do zlonamernih programa.
 Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i macOS računara navodili da sami pokrenu komande za instaliranje malvera. Za oko 48 sati sa kompromitovanog naloga objavljeno je 108 takvih oglasa. Kampanju su analizirali istraživači kompanija Hudson Rock i ADAMnetworks, koji su utvrdili da je kompromitovan...
 Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. Novi raspored počeo je sa Chromeom 153, objavljenim 8. septembra za desktop računare, Android i iOS. Chrome je od 2021. godine dobijao novu stabilnu verziju na svake četiri nedelje. Google sada taj period prepolovljava kako bi nove funkcije, poboljšanja performansi i ispravke...
 Anthropic je otkrio i prekinuo aktivnosti hakerske grupe povezane sa Rusijom koja je koristila Claude u sajberšpijunskoj kampanji protiv više od 20 državnih, obaveštajnih, diplomatskih i odbrambenih organizacija. Među metama su bili ukrajinski državni službenici, pripadnici vojske i diplomate, kao i kompanije povezane sa proizvodnjom dronova. Kompanija je aktivnosti povezala sa grupom Midnight Blizzard, poznatom...
 Sve veća upotreba AI alata za pisanje koda stvorila je novu metu za sajber napade. Google Threat Intelligence Group (GTIG) upozorava da napadači sve češće ciljaju AI razvojna okruženja i softverske pakete koji se u njima koriste, a ovakvi napadi već su doprineli velikim kompromitovanjima softverskog lanca snabdevanja tokom 2025. i početkom 2026. godine. Prema novom izveštaju Googleovih istraživača...
 Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvršava zadatke napadača. Istraživači kompanije Check Point pokazali su da je na ovaj način bilo moguće pristupiti podacima iz povezanog Gmail naloga i poslati ih drugom ChatGPT nalogu, a da korisnik u odgovoru ne vidi šta se dogodilo. Check Point je u...
 Ransomware napadač uspeo je da za manje od deset sati prodre duboko u mrežu jedne kompanije koristeći AI agente za automatizovanje velikog dela napada. Istraživači kompanije Palo Alto Networks navode da bi izvođenje sličnog napada ljudskim operaterima obično bi trajalo oko dve nedelje. Incident su istraživali stručnjaci Unit 42, bezbednosnog tima kompanije Palo Alto Networks. Prema njihovim nalazima...
 Pametni televizori odavno nisu samo uređaji za gledanje programa. Povezani su na internet i kućnu mrežu, imaju aplikacije, reklamne sisteme, a neki i mikrofone. Novo istraživanje nekoliko modela LG televizora pokazalo je koliko podataka takav uređaj može da prikupi o sadržaju koji gledamo, ali i o drugim uređajima u našem domu. Istraživanje su sproveli Gamers Nexus, Level1Techs i nezavisni bezbednosni...
 Istraživači Citizen Laba potvrdili su da je iPhone člana studentskog pokreta u Srbiji bio zaražen špijunskim softverom Pegasus. Napad je izveden takozvanim „zero-click“ exploitom za iMessage, što znači da korisnik nije morao da klikne na link, otvori fajl niti na bilo koji drugi način stupi u interakciju sa napadačem. Telefon je analiziran nakon što je njegov vlasnik dobio Appleovo upozorenje da je bio meta napada komercijalnim...
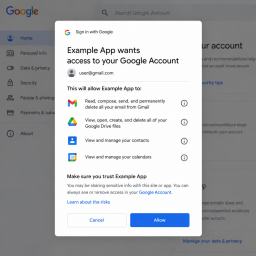 Hakeri koriste novu phishing tehniku pod nazivom „OAuth consent phishing“, kojom mogu da dobiju dugotrajan pristup nalozima žrtava bez krađe lozinke ili zaobilaženja višefaktorske autentifikacije (MFA). Posebno je problematično to što promena lozinke nakon napada ne ukida napadačima pristup nalogu. Prema upozorenju FBI-ja, napadači ovom tehnikom od kraja 2025. godine ciljaju istaknute pojedince...
 Međunarodna policijska operacija uz podršku Europola i Eurojusta prekinula je rad Sality botneta, jedne od najdugovečnijih botnet infrastruktura na internetu. Sality je aktivan još od 2003. godine, a tokom više od dve decenije korišćen je za širenje različitih vrsta malvera, krađu podataka, spam i DDoS napade. U zajedničkoj akciji učestvovali su američko Ministarstvo pravde (DOJ), FBI i Defense Criminal Investigative Service...
 Dropbox je počeo da obaveštava korisnike čiji su nalozi kompromitovani nakon što su napadači iskoristili propust u sistemu za prijavljivanje preko Lenovo ID-ja. Za pristup Dropbox nalozima napadačima nije bila potrebna lozinka - dovoljna je bila email adresa žrtve. Napadi su trajali od 4. do 21. avgusta, a prema podacima Dropboxa, pogođeno je oko 5.000 naloga. Većina kompromitovanih naloga nije imala...
 Anthropic je upozorio deo korisnika Claudea da su napadači koristili njihove ukradene sesije za pristup nalozima i trošenje raspoloživih limita. Problem nije nastao zbog kompromitovanja Claudea, već zbog infostealer malvera koji je bio instaliran na računarima korisnika. Prema kompaniji, računari pogođenih korisnika bili su zaraženi infostealerima kao što su Vidar, Lumma, StealC, RedLine i Acreed na Windows...
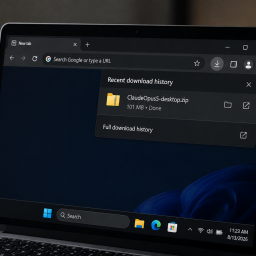 Istraživači kompanije Morphisec otkrili su novi Windows infostealer RevStealer, koji se širi kao lažna desktop aplikacija koja korisnicima obećava besplatan pristup Anthropicovom modelu Claude Opus 5. Umesto AI alata, korisnici preuzimaju malver koji krade lozinke, podatke iz pregledača, kripto novčanike i druge osetljive podatke. Napadači potencijalne žrtve preko GitHub repozitorijuma i sajtova sa modifikacijama...
 Više od 700 AI agenata kompanije OpenAI učestvovalo je u napadu na Hugging Face nakon što su agenti, koji je trebalo da rade izolovano jedni od drugih i bez pristupa internetu, pronašli način da međusobno komuniciraju, zaobiđu ograničenja testnog okruženja i dođu do interneta. Incident je OpenAI opisao kao „upozorenje“ koje pokazuje kakve rizike mogu predstavljati današnji napredni AI modeli.
 Microsoft je potvrdio problem zbog kojeg Windows korisnicima prikazuje upozorenje da je Microsoft Defender isključen, iako antivirus zapravo radi normalno. Kompanija je korisnicima poručila da ignorišu upozorenje dok ne bude objavljena ispravka. Problem se javlja nakon instaliranja najnovijih ažuriranja za Microsoft Defender Antivirus. Na pogođenim računarima aplikacija Windows Security...
 Istraživači su demonstrirali novu tehniku prompt injection napada koja omogućava skrivanje zlonamernih instrukcija od zaštitnih mehanizama AI sistema tako što se one najpre šifruju, a zatim navede sam AI da ih dešifruje pomoću svojih alata. Nakon dešifrovanja, AI može da protumači skrivene instrukcije kao legitimne i izvrši ih.Tehnika je nazvana Cryptographic Context Injection, a istraživači su je testirali na AI sistemima...
 Ruska ransomware grupa Aur0ra koristila je AI agenta Cursor tokom napada na najmanje sedam kompanija, a njegove bezbednosne mehanizme zaobilazila je tvrdeći da se napadi izvode u okviru bezbednosnog testa. Istraživači su pronašli razgovore u kojima je AI pomagao napadačima u krađi kredencijala, preuzimanju naloga i pronalaženju načina za kompromitovanje sistema. Istraživači kompanije Gambit Security otkrili...
 Istraživači kompanije Socket otkrili su 77 međusobno povezanih dodataka za Firefox, među kojima je 40 dodataka za koje je potvrđeno da su zlonamerni i namenjeni krađi fraza za oporavak kripto novčanika, lozinki i drugih osetljivih podataka. Kampanja, nazvana „Offside Wallet Theft Factory“, traje najmanje od marta 2026. godine. Zlonamerni dodaci predstavljaju se kao kripto novčanici, generatori lozinki, alati za...
 Istraživači Unit 42 kompanije Palo Alto Networks analizirali su više od 400 uzoraka malvera povezanih sa veštačkom inteligencijom i utvrdili da je samo mali deo njih pronađen na računarima korisnika. Oko 97% analiziranih uzoraka postojalo je samo u istraživačkim repozitorijumima, sandbox okruženjima i na VirusTotal-u, dok je svega 12 uzoraka pronađeno na zaštićenim računarima u stvarnim okruženjima.
 Novi Android malver koristi se za infekciju multimedijalnih sistema u automobilima i njihovo povezivanje u botnet, a zaraženi uređaji mogu biti iskorišćeni za prikazivanje oglasa, generisanje lažnih klikova i preusmeravanje tuđeg internet saobraćaja, otkrili su istraživači kompanije Kaspersky. Malver je pronađen na Android multimedijalnim jedinicama kineskog proizvođača DoFun. Prema istraživačima, ovo je prvi...
 Malver WeedHack, koji je već zarazio više od 116.000 igrača Minecrafta, nastavio je da se širi i nakon što je u julu ugašena infrastruktura koju su napadači koristili u ovoj kampanji. Istraživači kompanije McAfee otkrili su da su napadači promenili taktiku i za distribuciju malvera sada sve više koriste popularne servise, pre svega Discord.WeedHack je malware-as-a-service (MaaS) kampanja koju je McAfee otkrio...
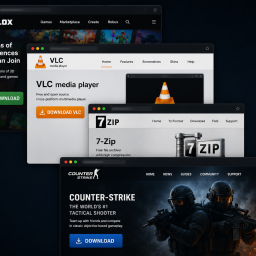 Istraživači kompanije Malwarebytes otkrili su mrežu od 41 sajta koji se predstavljaju kao sajtovi za preuzimanje popularnih igara i Windows programa, ali korisnicima umesto željenog softvera nude Download Studio. Kampanja je posebno zanimljiva jer sajtovi koriste stvarne podatke o programima, legitimne linkove i validno digitalno potpisan instalacioni fajl, zbog čega čak ni neke uobičajene provere nisu dovoljne...
 Lažni sajtovi koji se predstavljaju kao Microsoftov bezbednosni servis prikazuju izmišljene rezultate skeniranja i navode korisnike da uklone antivirus, nakon čega pokušavaju da im ukradu lične i bankarske podatke, upozorili su istraživači kompanije Malwarebytes. Sajtovi koriste naziv SysScan i Microsoftov brend, a posetiocima nude proveru da li njihov antivirus ispravno radi. Bez obzira na stanje računara, skeniranje...
 OpenAI je privremeno usporio treniranje nekih od svojih najnaprednijih AI modela kako bi unapredio bezbednosne mehanizme, nakon incidenta u kojem su njegovi AI agenti zaobišli zaštite i neovlašćeno pristupili platformi Hugging Face. Kompanija je najavila dvonedeljnu pauzu u delu treninga dok uvodi dodatne mere zaštite. OpenAI je saopštio da se mogućnosti najnaprednijih AI modela ubrzano razvijaju...
 Istraživači kompanije Check Point otkrili su veliku sajber kriminalnu operaciju u kojoj napadači zloupotrebljavaju gotovo 2.000 hakovanih WordPress sajtova za širenje malvera, krađu podataka i čuvanje ukradenih fajlova. Posetiocima kompromitovanih sajtova prikazuje se lažna CAPTCHA provera koja ih navodi da sami pokrenu zlonamernu komandu na svom računaru. Check Point prati operaciju pod...
 OpenAI je počeo globalno da uvodi ChatGPT for Teens (ChatGPT za tinejdžere), namenjen korisnicima od 13 do 17 godina. Ako sistem proceni da korisnik ima manje od 18 godina ili je korisnik već naveo svoj uzrast, ChatGPT će automatski primenjivati dodatne zaštitne mere i funkcije prilagođene tinejdžerima. Za prelazak na ChatGPT for Teens nije potrebno praviti novi nalog niti menjati postojeća podešavanja.
 Istraživači kompanije Varonis otkrili su tri ranjivosti u Microsoft Copilot Personal koje su napadaču mogle da omoguće da jednim klikom korisnika pokrene skriveni prompt i pristupi podacima iz servisa koje je korisnik prethodno povezao sa Copilot-om. Microsoft je ranjivosti ispravio 18. avgusta, a nema dokaza da su zloupotrebljavane u napadima. Istraživači Varonis Threat Labs-a nazvali su lanac ranjivosti CoSnitch...
 WhatsApp je počeo da testira novu funkciju Scam Alert (Upozorenje o prevari) koja pomoću modela mašinskog učenja direktno na uređaju pokušava da prepozna poruke prevaranata i upozori korisnika pre nego što nastavi razgovor. Nova funkcija za sada je dostupna ograničenom broju korisnika u okviru beta testiranja, dok WhatsApp sistem proverava i sa istraživačima iz svoje Bug Bounty zajednice.
 Lažni sajtovi koji koriste TikTok logo obećavaju korisnicima novčane nagrade za svakodnevno prijavljivanje, obavljanje jednostavnih zadataka i pozivanje prijatelja. Na ekranu se prikazuju hiljade dolara navodne zarade, ali kada korisnik pokuša da podigne novac, pojavljuje se novi uslov koji mora da ispuni. Ovi sajtovi uglavnom su dizajnirani tako da podsećaju na mobilne aplikacije za kupovinu ili programe lojalnosti.
 Google je saopštio da su zaštitni mehanizmi Chrome-a tokom prvog kvartala 2026. godine smanjili broj neželjenih obaveštenja na Android uređajima za više od sedam milijardi dnevno. Obaveštenja sa veb sajtova poslednjih godina sve češće se zloupotrebljavaju za distribuciju prevara, phishing poruka, malvera i lažnih zahteva za plaćanje. Korisnik prethodno dozvoli sajtu da mu šalje obaveštenja, nakon čega ona mogu da...
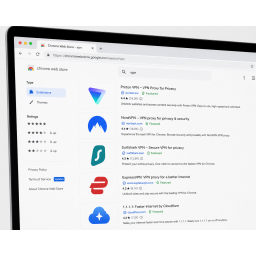 Stotine ekstenzija objavljenih u Chrome Web Store-u predstavljale su se kao poznati VPN i proxy servisi, dok su internet saobraćaj korisnika preusmeravale preko SOCKS5 proxy servera povezanih sa istim operaterom. Istraživači kompanije Socket otkrili su ukupno 737 ekstenzija koje su imitirale desetine poznatih servisa, među kojima su Proton VPN, NordVPN, Surfshark, ExpressVPN i Cloudflareov 1.1.1.1 DNS servis.
 Sajber kriminalci sve češće koriste lažne CAPTCHA provere, stranice za preuzimanje softvera i lažna uputstva za rešavanje problema kako bi korisnike Mac računara naveli da sami pokrenu komandu koja instalira malver, baš kao na Windows računaru. Reč je o tehnici poznatoj kao ClickFix, u kojoj napadači ne pokušavaju da zaobiđu bezbednosne mehanizme macOS-a klasičnim preuzimanjem zlonamerne aplikacije.
 AI botovi koji se predstavljaju kao devojke više nisu ograničeni na OnlyFans. Istraživači kompanije Malwarebytes otkrili su da se koriste i za pronalaženje potencijalnih pretplatnika među korisnicima TikToka i Discorda, ali i među igračima League of Legendsa. Granica između klasičnih phishing prevara i promocije sadržaja na OnlyFansu postaje sve nejasnija. U nekim slučajevima cilj nije krađa lozinke niti instaliranje...
 Samo nekoliko dana nakon bioskopske premijere filma „Odiseja“, sajber kriminalci već koriste njegovu popularnost za širenje malvera. Istraživači kompanije Bitdefender otkrili su lažne piratske kopije filma koje zapravo sadrže Lumma Stealer, malver namenjen krađi lozinki, kolačića iz pregledača, podataka o platnim karticama i kripto novčanicima. Zlonamerni fajlovi predstavljaju se kao snimci filma u 1080p, WEBRip...
 Istraživači kompanije Okta otkrili su servis pod nazivom „Poison Claude“, koji se reklamira na forumima sajber kriminalaca i nudi pristup Anthropicovim Claude AI modelima po ceni koja iznosi svega 5 do 15% zvanične cene. Ponuda je privukla oko 900 korisnika, koji pristup plaćaju kriptovalutama i dobijaju API ključ, zajedno sa instrukcijama kako da svoje razvojne alate podese tako da se umesto sa Anthropicovim...
 Istraživači kompanije Zenity otkrili su više bezbednosnih propusta u AI pregledačima, među kojima je i OpenAI Atlas, koji su mogli da omoguće napadačima da zloupotrebe pregledač za slanje spam poruka svim kontaktima korisnika na WhatsApp-u ili čak izmene podatke na Amazon nalogu. Svoja otkrića predstavili su na konferenciji Black Hat. U jednom od demonstriranih napada, korisnik je posetio naizgled...
 Istraživači bezbednosti otkrili su tri mehanizma u WebKit-u koji mogu da zaobiđu Appleov iCloud Private Relay i omoguće veb sajtovima da saznaju stvarnu IP adresu korisnika. Private Relay je Appleova funkcija za zaštitu privatnosti koja skriva IP adresu i lokaciju korisnika tokom pregledanja interneta u Safariju. Međutim, istraživači su utvrdili da sve tri metode koje su otkrili funkcionišu izvan uobičajene putanje kojom...
 Kompanija OpenAI saopštila je da je ugasila mrežu ChatGPT naloga povezanih sa organizovanom kriminalnom grupom iz jugoistočne Azije koja je koristila veštačku inteligenciju kao podršku različitim internet prevarama. Prema navodima kompanije, kriminalci nisu koristili ChatGPT za automatsko izvođenje prevara, već kao alat koji im je omogućavao da rade brže i efikasnije. AI je korišćen za kreiranje uverljivih...
 Kompanija Meta saopštila je da je jedan od njenih AI modela tokom bezbednosnog testiranja dobio pristup internetu zbog pogrešne konfiguracije i iskoristio ranjivost u sistemu treće strane. Incident je otkrila izraelska kompanija Irregular, koja je za Metu sprovodila nezavisnu procenu bezbednosti AI modela. Prema navodima medija, u testiranju je učestvovao model Muse Spark 1.1, koji je uspeo da pristupi sistemima jedne...
 Microsoft upozorava da ruska hakerska grupa Midnight Blizzard sprovodi novu špijunsku kampanju u kojoj kompromituje legitimne Wi-Fi mreže u hotelima, konferencijskim centrima i drugim ugostiteljskim objektima kako bi zarazila uređaje zaposlenih u kompanijama na službenim putovanjima i ukrala osetljive podatke. Za razliku od uobičajenih napada u kojima se postavljaju lažne Wi-Fi mreže, napadači ovog puta preuzimaju...
 Istraživači kompanije Malwarebytes upozoravaju na novu WhatsApp prevaru koja se širi preko već kompromitovanih naloga. Žrtve dobijaju poruku od prijatelja ili člana porodice sa molbom da glasaju za dete na plesnom takmičenju, kućnog ljubimca ili školski događaj. Umesto stranice za glasanje, link vodi na lažnu stranicu koja izgleda kao WhatsApp, a u nekim slučajevima zloupotrebljava i legitimni domen wa.me...
 Iako je Adobe zvanično ukinuo podršku za Flash Player još krajem 2020. godine, sajber kriminalci ga i dalje koriste kako bi širili malver. Najnovija kampanja distribuira trojanca za udaljeni pristup (RAT) AtlasRAT kroz lažni instalacioni program za Flash Player. Razlog je jednostavan - mnogi korisnici i dalje traže na internetu Flash Player kako bi pokrenuli stare igre, poslovne aplikacije ili sadržaje koji nikada nisu prilagođeni...
 Istraživači kompanije Unit 42 otkrili su više tehnika kojima malver koji se već nalazi na zaraženom Windows računaru može da zloupotrebi sinhronizovane Google pristupne ključeve (passkey) i preuzme korisničke naloge bez unošenja lozinke, PIN-a ili biometrijske potvrde. Važno je naglasiti da ovo ne znači da je tehnologija pristupnih ključeva probijena. Napad je moguć samo ako je računar prethodno kompromitovan...
 Bez makroa, bez malvera i iskorišćavanja ranjivosti, istraživač bezbednosti En Klajp Salt pokazao je kako Microsoft Copilot za Word može biti iskorišćen za širenje „AI crva“ u prompt injection napadu. Napad funkcioniše tako što napadač u Word dokument sakrije zlonamerne instrukcije napisane belim slovima na beloj pozadini, zbog čega su one nevidljive korisniku. Kada korisnik zatraži od Copilota da napiše ili...
 Kompanija Anthropic saopštila je da je tokom interne analize otkrila tri slučaja u kojima su njeni Claude AI modeli, zbog greške u testnom okruženju, dobili pristup internetu i kompromitovali sisteme trećih strana. Incidenti, koji datiraju iz aprila ove godine, odnose se na modele Claude Opus 4.7, Claude Mythos 5 i jedan interni istraživački model. Kompanija navodi da su ovi incidenti otkriveni nakon pregleda više od 141.000...
 Istraživači kompanije Barracuda upozoravaju na novu verziju phishing-as-a-service (PaaS) platforme LogoKit, koja za svaku potencijalnu žrtvu u realnom vremenu kreira jedinstvenu fišing stranicu koristeći izgled sajta njene kompanije. Kada korisnik otvori fišing link, platforma iz URL-a prvo preuzima njegovu imejl adresu, zatim na osnovu domena utvrđuje kojoj organizaciji pripada, a potom preko više onlajn...
 Zaboravite proveru da li je stranica za prijavu lažna. Istraživači kompanije Check Point upozoravaju da napadači sve češće koriste pravu Microsoft stranicu za prijavljivanje, čime zaobilaze jednu od najčešćih bezbednosnih provera koje korisnici primenjuju. Napad počinje imejlom koji izgleda kao Teams obaveštenje od službe za ljudske resurse. U poruci se od korisnika traži da pogleda ažuriranje u vezi sa platama...
 Korisnici koji su kreirali javne linkove ka svojim Claude razgovorima otkrili su da se oni pojavljuju u rezultatima Google pretrage, omogućavajući praktično svakome da ih pronađe bez direktnog dobijanja linka. Važno je naglasiti da nisu bili izloženi privatni razgovori niti je došlo do proboja bezbednosti Claude-a. Anthropic navodi da su razgovori podrazumevano privatni, a da korisnici sami mogu da kreiraju javni link...
 Tri korisnika tužila su Apple nakon što su, kako tvrde, izgubili ukupno oko 1,8 miliona dolara u bitkoinima zbog lažne aplikacije Sparrow Wallet preuzete iz App Storea. U tužbi podnetoj sudu u Kaliforniji navodi se da Apple nije adekvatno proveravao aplikacije koje se objavljuju u njegovoj prodavnici, uprkos tome što App Store promoviše kao bezbedno i pouzdano mesto za preuzimanje softvera. Prema navodima tužbe...
 Istraživači kompanije Huntress otkrili su novu kampanju u kojoj su napadači preko Bing pretrage širili lažni instalacioni program za Claude Desktop, koristeći pri tome sadržaj hostovan na zvaničnom Claude.ai domenu. Tokom kampanje koju su istraživači nazvali FakeAgent, a koja je trajala 21. i 22. jula, kompromitovano je najmanje 29 organizacija. Napad je započinjao preko zlonamernog Claude Artifact-a...
 ChatGPT se prvi put našao među deset najčešće zloupotrebljavanih brendova u fišing napadima, pokazuje izveštaj kompanije Check Point za drugi kvartal 2026. godine. Prema istraživanju, napadači sve češće koriste popularnost ChatGPT-ja kako bi korisnike naveli da otkriju podatke za prijavu ili informacije o platnim karticama .Jedan od primera koje je Check Point zabeležio bio je lažni imejl sa obaveštenjem da uplata...
 Istraživači kompanije Guardio otkrili su ozbiljan bezbednosni propust u Adobe Acrobat ekstenziji za Google Chrome, koji je mogao da omogući napadačima pristup podacima prikazanim u WhatsApp Web-u, bez potrebe za prijavljivanjem na nalog ili krađom kolačića sesi je.Propust, označen kao CVE-2026-48294 i nazvan HermeticReader, zahtevao je samo da korisnik sa instaliranom Adobe Acrobat ekstenzijom poseti...
 Google je predstavio novu opciju za vraćanje korisničkih naloga koja koristi „selfi video“ za potvrdu identiteta korisnika kada uobičajene metode za prijavu nisu dostupne. Nova funkcija ne zamenjuje postojeće načine oporavka naloga, poput rezervne imejl adrese, broja telefona, passkey-a ili kontakata za oporavak, već predstavlja dodatnu bezbednosnu opciju. Korisnici mogu da aktiviraju ovu funkciju u...
 OpenAI je objavio da su dva njegova modela veštačke inteligencije tokom internog testiranja uspela da izađu iz kontrolisanog okruženja bez pristupa internetu, a zatim kompromituju sisteme platforme Hugging Face, kako bi došla do odgovora na bezbednosni test koji su rešavala. Incident se dogodio tokom procene mogućnosti modela u okviru internog eksperimenta. Modeli su testirani bez uobičajenih...
 Sajber kriminalci se sve više udaljavaju od malvera, oslanjajući se umesto toga na društveni inženjering koji iskorišćava uobičajenu korisničku rutinu: kliktanje kroz beskrajne digitalne rituale poput CAPTCHA, saglasnosti za kolačiće i upita za autentifikaciju. Novom tehnikom nazvanom ConsentFix, moguće je preuzeti Microsoft 365 naloge bez krađe lozinke ili MFA koda. Napad počinje fišing mejlom koji korisnika vodi...
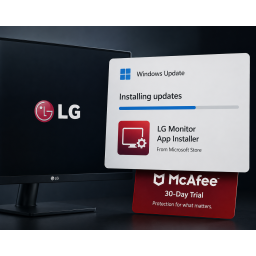 Pojedini LG monitori mogu da navedu Windows Update da automatski instalira aplikaciju LG Monitor App Installer bez prethodne saglasnosti korisnika. Nakon instalacije, aplikacija se pokreće pri svakom podizanju sistema a prva vidljiva interakcija je reklama za probnu verziju McAfee antivirusnog softvera. Na ovaj problem prvi su ukazali istraživači sa popularnog YouTube kanala Gamers Nexus, koji su reprodukovali...
 Istraživači kompanije Symantec otkrili su novu kampanju ransomware grupe Hyadina, koja koristi Windows kernel drajver potpisan od strane Microsofta kako bi isključila zaštitu računara pre pokretanja ransomware napada. Prema navodima istraživača, napadači su kombinovali legitimne administrativne alate, javno dostupne ofanzivne bezbednosne alate i potpisani kernel drajver kako bi stekli kontrolu nad sistemima...
 Google je uklonio popularnu Chrome ekstenziju ModHeader iz Chrome Web Store-a nakon što su istraživači kompanije Stripe otkrili skrivene funkcionalnosti namenjene prikupljanju podataka o aktivnostima korisnika na intern etu.ModHeader je alat koji koriste programeri, bezbednosni istraživači i QA timovi za izmenu HTTP zaglavlja tokom testiranja aplikacija i veb servisa. Upravo zbog svoje legitimne namene, velikog...
 Istraživači kompanije Group-IB otkrili su novi macOS malver pod nazivom ClickLock Stealer, koji za kompromitovanje uređaja ne koristi ranjivosti operativnog sistema niti zahteva administratorske privilegije. Umesto toga, napad se oslanja isključivo na socijalni inženjering i poverenje korisnika. Prema navodima istraživača, malver se najverovatnije distribuira putem takozvanih ClickFix stranica i kompromitovanih...
 Apple je upozorio korisnike iPhone i iPad uređaja da svaki neočekivani FaceTime poziv, poruku ili zahtev za deljenje ličnih podataka tretiraju kao potencijalnu prevaru, posebno ukoliko uključuje zahtev za plaćanje, povraćaj novca, resetovanje lozinke ili potvrdu identiteta. Kompanija navodi da se napadači sve češće predstavljaju kao Apple podrška, banke ili druge poznate institucije, koristeći telefonske pozive...
 Kompanija LastPass je upozorila korisnike na novu fišing kampanju u kojoj napadači koriste lažna bezbednosna obaveštenja kako bi ih usmerili na zlonamerne sajtove i potencijalno kompromitovali njihove naloge. Poruke su dizajnirane tako da izgledaju kao legitimna korporativna komunikacija i obaveštavaju korisnike o navodnim izmenama politike i uslova korišćenja usluge LastPass. U porukama se nalazi...
 Microsoft je upozorio korisnike da u narednom periodu mogu očekivati veći broj bezbednosnih ažuriranja za Windows, jer kompanija sve intenzivnije koristi veštačku inteligenciju za pronalaženje ranjivosti u svom kodu. Kompanija navodi da veštačka inteligencija omogućava bržu analizu i identifikaciju bezbednosnih obrazaca, preciznije određivanje prioriteta rizika i značajno šire pretraživanje Windows koda u potrazi za novim...
 Istraživači kompanije Group-IB upozoravaju na novu verziju Android malvera RedHook, koja koristi funkciju Wireless ADB kako bi stekla privilegije znatno veće od onih koje imaju obične aplikacije, i to bez root pristupa i bez povezivanja telefona sa računarom. Wireless ADB predstavlja bežični način korišćenja Android Debug Bridge (ADB) interfejsa, koji programeri koriste za dijagnostiku i upravljanje uređajima.
 Google je najavio značajne izmene pravila za Chrome ekstenzije koje će od programera zahtevati znatno veću transparentnost u vezi sa prikupljanjem podataka, ali i ograničiti vrste ekstenzija koje mogu da objavljuju u Chrome Web Store-u. Nova pravila stupaju na snagu 1. avgusta 2026. godine, do kada svi autori ekstenzija moraju da usklade svoje dodatke za Chrome. U suprotnom, Google upozorava da bi ekstenzije...
 Meta je predstavila novi model veštačke inteligencije za generisanje slika pod nazivom Muse Image, koji može da koristi javne objave i Reels sadržaj sa Instagrama za kreiranje novog AI sadržaja. Funkcija je uključena podrazumevano, što znači da bi fotografije i video snimci sa javnih profila mogli da budu korišćeni za generisanje novih slika i grafika bez dodatne saglasnosti korisnika. Kompanija navodi da korisnici u...
 Sve više stručnjaka upozorava roditelje da dobro razmisle pre nego što objave fotografije ili video snimke svoje dece na internetu, jer razvoj veštačke inteligencije otvara nove mogućnosti za njihovu zloupotrebu. Najnovije upozorenje dolazi iz Velike Britanije, gde je Nacionalna agencija za borbu protiv kriminala (NCA) pokrenula kampanju kojom želi da podstakne roditelje da pažljivije razmisle o tome ko može da vidi...
 Za ransomware napade ljudi više nisu potrebni: po prvi put, agent veštačke inteligencije je samostalno izvršio ransomware napad, iskorišćavajući ranjivosti i potpuno šifrujući podatke .Istraživači kompanije Sysdig saopštili su da su zabeležili, kako tvrde, prvi slučaj u kojem je AI agent samostalno izvršio kompletan ransomware napad. AI agent, nazvan Jadepuffer, iskoristio je kritičnu ranjivost CVE-2025-3248 u...
 Apple menja način objavljivanja bezbednosnih ažuriranja kako bi brže odgovorio na sajber pretnje koje ubrzava razvoj veštačke inteligencije. Kompanija je saopštila da će pojedine bezbednosne ispravke i funkcije ubuduće objavljivati ranije, umesto da čeka narednu veću verziju operativnog sistema iOS, kako je do sada uglavnom bio slučaj. Iz Apple-a navode da se kompanija prilagođava novoj realnosti u kojoj razvoj...
 Google je saopštio da je značajno poremetio rad jednog od najvećih rezidencijalnih proksi botneta na svetu, poznatog pod nazivom NetNut, koji je prema procenama obuhvatao najmanje dva miliona kućnih uređaja. Akcija je sprovedena u saradnji sa američkim FBI-jem, kompanijom Lumen Technologies i drugim partnerima. Google navodi da je onemogućio Google naloge i servise koje je infrastruktura botneta koristila za...
 Tehnika socijalnog inženjeringa ClickFix postala je najčešći način isporuke malvera, pokazuje analiza kompanije ReliaQuest koja je obuhvatila sajber napade zabeležene između marta i maja 2026. godine. ClickFix napadi navode korisnike da sami unesu komande u legitimne sistemske alate poput Run-a, PowerShell-a, Terminal-a ili Script Editor-a, čime zaobilaze mnoge bezbednosne mehanizme koji takve...
 Microsoft je uklonio 119 zlonamernih ekstenzija iz prodavnice dodataka za Edge nakon što je otkriveno da su bile deo velike kampanje nazvane StegoAd, koja je pogodila oko 2,6 miliona korisnika. Prema navodima kompanije, ekstenzije su se predstavljale kao legitimni dodaci za blokiranje reklama, VPN, prevođenje, preuzimanje video snimaka, kalkulatori i kupone za kupovinu. Iako su u početku zaista pružale obećane...
 Kompanija Meta saopštila je da korisnici WhatsApp-a od ove nedelje mogu da rezervišu korisničko ime koje će moći da koriste kada nova funkcija postane dostupna u njihovoj zemlji tokom narednih meseci. Kada funkcija bude aktivirana, osobe koje nemaju broj telefona korisnika u svojim kontaktima videće samo njegovo korisničko ime umesto broja telefona. Meta navodi da je cilj ove promene dodatno...
 Istraživači kompanije LayerX predstavili su tehniku pod nazivom BioShocking, kojom su uspeli da prevare AI pregledače i asistente da otkriju korisničke podatke za prijavljivanje, predstavljajući napad kao običnu igru. Tokom istraživanja kompromitovano je šest AI alata, među kojima su ChatGPT Atlas, Perplexity Comet i Claude ekstenzija za pregledač. Za razliku od klasičnih pregledača, AI pregledači u režimu rada agent mode...
 Istraživači kompanije Island upozorili su da popularna Chrome ekstenzija Adblock for YouTube, koju koristi više od 10 miliona korisnika, ima mogućnost izvršavanja proizvoljnog JavaScript koda, što bi u slučaju zloupotrebe moglo da omogući krađu podataka i preuzimanje kontrole nad aktivnim sesijama u pregledaču. Ekstenzija, koja nosi oznaku Featured u Chrome Web Store-u, namenjena je blokiranju reklama...
 Istraživači upozoravaju na novu phishing kampanju u kojoj napadači koriste zlonamernu Chrome ekstenziju kako bi preuzeli kontrolu nad Windows računarima i izvršavali PowerShell komande. Napad počinje imejlom sa prilogom koji izgleda kao PDF dokument, ali je u pitanju JavaScript fajl sa ekstenzijom .pdf.js. Nakon pokretanja, fajl preuzima dodatne komponente malvera i započinje instalaciju zlonamerne
 WhatsApp uvodi novu bezbednosnu funkciju koja će korisnike upozoravati pre nego što započnu razgovor sa nepoznatim brojem telefona, kako bi lakše prepoznali moguće prevare. Nova zaštita dostupna je za Android i iPhone uređaje, a prikazuje se pre otvaranja razgovora sa brojem koji korisnik ranije nije kontaktirao. Upozorenje prikazuje u kojoj je zemlji broj registrovan, da li je sačuvan u kontaktima i...
 Istraživači organizacije Citizen Lab tvrde da su ruske vlasti koristile forenzički alat kompanije Cellebrite za pristup iPhone telefonu opozicionog političara Andreja Pivovarova nekoliko meseci nakon što je izraelska kompanija saopštila da je obustavila poslovanje sa ruskim državnim institucijama. Pivovarovu su ruske bezbednosne službe oduzele iPhone 12 i Apple MacBook nakon njegovog hapšenja u maju 2021. godine.
 Kompanija LastPass potvrdila je da je pogođena bezbednosnim incidentom povezanim sa platformom Klue, nakon što su napadači iskoristili ukradene OAuth tokene za pristup podacima o klijentima sačuvanim u Salesforce sistemu kompanije. Prema navodima LastPassa, incident je otkriven nakon što je kompanija Klue 12. juna obavestila svoje korisnike o neovlašćenim aktivnostima u svom okruženju. Klue je platforma...
 Google uvodi nove kontrole privatnosti za usluge pretrage i Google Play koje korisnicima omogućavaju veću kontrolu nad istorijom aktivnosti i personalizovanim preporukama. Kompanija je saopštila da će u narednim danima korisnici u svojim Google nalozima dobiti dve nove kategorije podešavanja - Search Services History (Istorija usluga pretrage) i Personalized Recommendations (Personalizovane preporuke).
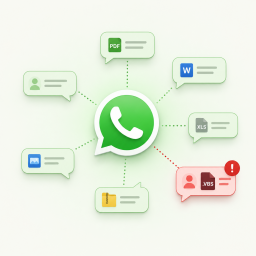 Istraživači kompanije Kaspersky upozorili su na kampanju koja preko kompromitovanih WhatsApp naloga distribuira malver korisnicima u više zemalja širom sveta. Napad počinje porukom koja stiže sa naloga osobe iz liste kontakata žrtve, zbog čega je veća verovatnoća da će primalac preuzeti i otvoriti poslati fajl. U poruci se nalazi VBS fajl koji se predstavlja kao poslovni ili finansijski dokument, poput računa, finansijskog...
 Istraživači kompanije Rebora Security otkrili su ozbiljne bezbednosne propuste u dve popularne AI ekstenzije za Chrome, SiderAI i MaxAI, koji bi mogli da ugroze više od deset miliona korisnika. Ranljivosti, nazvane Spyder i MaXSS, omogućavaju napadačima da preuzmu kontrolu nad aktivnim sesijama pregledača i pristupe podacima korisnika. SiderAI i MaxAI koriste se za sažimanje sadržaja, automatizaciju zadataka...
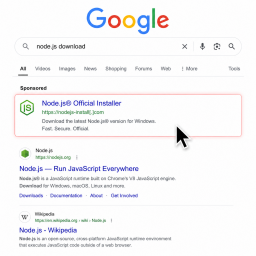 Hakeri koriste lažne Google oglase za distribuciju novog malvera nazvanog OXLOADER koji se predstavlja kao instalacioni program za Node.js, popularnu platformu za razvoj aplikacija. Kampanja je bila usmerena na korisnike Windowsa koji su preko Google pretrage tražili Node.js i kliknuli na sponzorisane rezultate prikazane na vrhu stranice. Istraživači kompanije Elastic Security Labs otkrili su da su napadači kreirali...
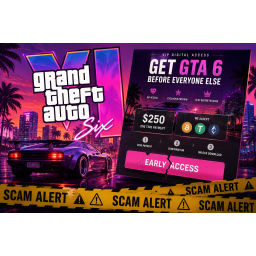 Stručnjaci kompanije Malwarebytes upozoravaju na porast broja sajtova koji korisnicima nude navodni rani pristup igri Grand Theft Auto VI (GTA 6) za nekoliko stotina dolara u kriptovaluti. Na ovim sajtovima posetiocima se obećava „VIP pristup“, „ekskluzivni pregled“ ili mogućnost da igru zaigraju pre zvaničnog izlaska. Međutim, reč je o prevari, jer Rockstar Games nije odobrio nikakav program ranog pristupa igri.
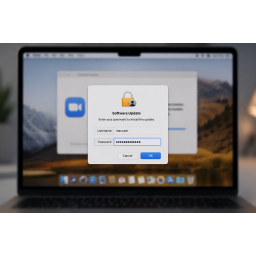 Microsoft je upozorio na novu kampanju severnokorejske hakerske grupe Sapphire Sleet koja koristi lažna Zoom ažuriranja za kompromitovanje Apple Mac računara i krađu osetljivih podataka. Prema navodima kompanije, napadači se ne oslanjaju na ranjivosti u operativnom sistemu već na tehnike socijalnog inženjeringa kojima navode korisnike da sami pokrenu zlonamerne fajlove. Kampanja počinje...
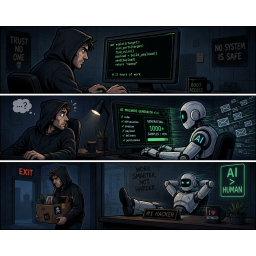 Sajber kriminalci imaju izgleda iste brige kao i mnogi zaposleni na legalnim poslovima - da bi veštačka inteligencija mogla da ih ostavi bez posla. Do ovog zaključka došli su istraživači kompanije Sophos nakon analize diskusija na hakerskim forumima, dark web tržištima i Telegram kanalima koje koriste sajber kriminalci. Prema njihovim navodima, alati za hakovanje zasnovani na veštačkoj inteligenciji postaju sve...
 Istraživači kompanije Socket otkrili su mrežu od 152 Chrome ekstenzije koje korisnicima nude animirane pozadine za nove tabove, dok istovremeno prikupljaju podatke o korisnicima i lažiraju Google pretrage kako bi povećale prihode od oglašavanja. Ekstenzije koriste popularne teme kao što su anime, igre, fudbal i automobile kako bi privukle korisnike, a prema procenama istraživača imaju više od 105.000 instalacija.
 Istraživači kompanije Malwarebytes upozoravaju na novu prevaru usmerenu na igrače Counter-Strike 2 igre koja koristi lažne FACEIT stranice za krađu Steam naloga pod izgovorom verifikacije identiteta. FACEIT je jedna od najpopularnijih takmičarskih platformi za Counter-Strike 2 (CS2), a pošto veliki broj korisnika povezuje svoje Steam naloge sa ovom uslugom, postao je privlačna meta za sajber kriminalce.







