





 Pratite nas preko RSS-a
3 u 1: Novi malver za Android Xbot je bankarski trojanac, kripto-ransomware i kradljivac informacija
Mobilni telefoni, 22.02.2016, 01:00 AM
Istraživači iz firme Palo Alto Networks otkrili su 22 Android aplikacije inficirane novim trojancem nazvanim Xbot. Trojanac je još uvek u fazi razvoja, ali je već sada u stanju da uradi mnogo toga lošeg na inficiranim uređajima.
Xbot krade korisnička imena i lozinke za bankovne račune i informacije o kreditnim karticama i to na fišing stranicama napravljenim tako da imitiraju platni interfejs Google Play prodavnice, kao i stranice za prijavljivanje sedam banaka.
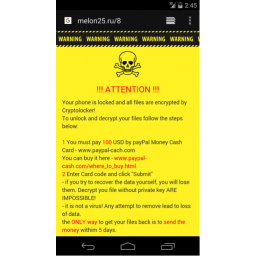
Malver takođe može da zaključa inficirane uređaje, šifruje fajlove koje nađe na SD kartici, i da zatim ucenjuje žrtvu tražeći od nje da plati 100 dolara preko PayPala. Srećom, enkripcijski algoritam je veoma slab, tako da uz pomoć stručnjaka, većina korisnika može da dešifruje svoje fajlove.
Xbot može da ukrade i sve SMS poruke i informacije o kontaktima, da presreće SMS poruke i da iz SMS poruka izvuče mTAN brojeve (Mobile Transaction Authentication Number) koje banke šalju korisnicima.
Malver u ovom trenutku nije mnogo raširen, i za sada uglavnom cilja korisnike Androida u Rusiji i Australiji. Šest od sedam aplikacija koje imitira ovaj malver pripadaju najpopularnijim bankama u Australiji.
Xbot ima fleksibilnu arhitekturu koja može lako biti prilagođena tako da cilja i više Android aplikacija. Imajući u vidu da autor redovno ažurira malver i unapređuje ga, on bi uskoro mogao postati pretnja za korisnike Androida širom sveta, upozoravaju iz Palo Alto Networks.
Istraživači smatraju da je Xbot naslednik trojanca Aulrin koji je otkriven 2014. Dva malvera imaju veoma sličnu strukturu koda i ponašanje.
Za sada nije jasno kako se Xbot širi, kažu istraživači. Ono što je jasno je da ga nema u Google Play prodavnici, tako da su korisnici koji aplikacije preuzimaju samo iz nje, bezbedni.
Osim toga, od nekih malicioznih aktivnosti ovog malvera su zaštićeni i oni koji koriste 5.0 i novije verzije Androida zato što malver koristi “activity hijacking” tehniku za pokretanje fišing stranica koja je nedelotvorna na uređajima sa Android 5.0 i novijim verzijama. Ipak, svi korisnici su u opasnosti bar zbog nekih mogućnosti kojima raspolaže malver.
S obzirom da je autor uložio značajno vreme i trud da bi njegov malver bio kompleksiji i da bi otežao njegovo otkrivanje, istraživači očekuju da će njegova sposobnost da inficira uređaje i ostane na njima biti sve veća, kao i da će malver početi da cilja i korisnike u drugim delovima sveta.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



