





 Pratite nas preko RSS-a
AdThief, malver koji je zarazio 75000 iOS uređaja i ukrao zaradu od 22 miliona reklama
Mobilni telefoni, 14.08.2014, 09:42 AM
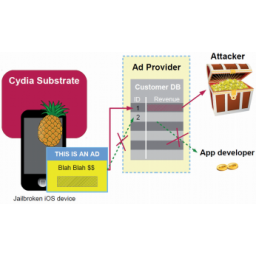
Istraživač Klod Ksiao je u martu ove godine otkrio malver AdThief (poznat i pod nazivom Spad) koji je za samo četiri meseca uspeo da zarazi 75000 jailbreakovanih iOS uređaja i praktično ukrade zaradu od oko 22 miliona reklama.
U poređenju sa malverima koji ciljaju na Android, malveri za iOS su veoma retki pa ne treba da čudi zbog čega svaki novi malver za Appleove iOS uređaje uvek privuče veliku pažnju.
AdThief se prvi put pojavio oko 10. decembra prošle godine, a Ksiao ga je otkrio četiri meseca kasnije. S obzirom da Ksiao nije izneo mnogo detalja o svom otkriću, Aksel Apvril, analitičar u kompaniji Fortinet, je odlučila da istraži ovaj slučaj posle čega je objavila svoje nalaze o ovom malveru (pdf).
Malver AdThief radi samo na jailbreakovanim uređajima, i dizajniran je da napadačima preusmeri prihod od klikova korisnika na reklame na zaraženim uređajima. Malver to postiže implementacijom Cydia Substrate esktenzije tako da svaki put kada korisnik zaraženog uređaja gleda ili klikne na reklamu na zaraženom uređaju, prihod ide napadaču a ne legitimnom programeru ili partneru.
Cydia Substrate je platforma za izmene postojećih procesa koja radi samo na jailbreakovanim iOS uređajima. Ona omogućava malveru izmene reklamnih funkcija i ID programera.
Tehnički gledano, malver ne utiče na korisnika jer su programeri oni koji su na gubitku.
Malver cilja 15 mobilnih adkitsa (biblioteka softverskih funkcija koju koriste programeri da bi prikazivali reklame u svojim programima), od kojih su većina kineski, ali ima i američkih (AdMob, AdWhirl, Google Mobile Ads) i indijskih (InMobi, Komli Mobile).
Apvril je otkrila i da autor malvera na internetu koristi nadimke “Rover12421” i “zerofile” koji su je doveli do Twitter naloga, bloga i objava na forumima koje pripadaju autoru ovog malvera. Pod nadimkom “zerofile” autor AdThief malvera je ostavio post na jednom forumu u kome je otkrio da je on napisao samo deo koda malvera, kao na primer plug-in za zamenu ID, koji su kasnije poboljšali drugi.
Na žalost, detalji o tome kako se malver koji je zarazio oko 75000 iOS uređaja širio i inficirao uređaje, i posle dva istraživanja ostaju nepoznati.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



