





 Pratite nas preko RSS-a
Adware Kemoge inficirao Android uređaje u više od 20 zemalja širom sveta
Mobilni telefoni, 09.10.2015, 00:30 AM
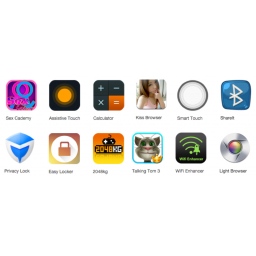
Istraživači iz kompanije FireEye su objavili da su otkrili novi malver koji je inficirao mobilne uređaje korisnika iz 20 zemalja širom sveta, uključujući i SAD.
Malver je nazvan Kemoge po svom komandno-kontrolnom domenu aps.kemoge.net. Reč je o pretnji u obliku Android aplikacija koje korisnici mogu da instaliraju preko reklama. Na prvi pogled, aplikacije su kopije programa koje se nalaze u Google Play prodavnici aplikacija.
Ključna razlika je da one napadaju uređaj korisnika posle instalacije.
Napadači postavljaju aplikacije u third-party prodavnice aplikacija i reklamiraju linkove za preuzimanje aplikacija na web sajtovima i u reklamama koje prikazuju druge aplikacije. Neke agresivne reklamne mreže sa root privilegijama mogu automatski instalirati malver.
Kada se pokrene prvi put, Kemoge prikuplja informacije o uređaju i šalje ih oglasnim serveru, a zatim prikazuje reklame u pozadini. Žrtva povremeno vidi banere bez obzira na svoju trenutnu aktivnost na uređaju. Reklame se mogu pojaviti čak i na home screenu.
Istraživači kažu da aplikacije pokušavaju da izbegnu detekciju pokretanjem malicioznog koda na kratko prilikom pokretanja ili 24 sata nakon instalacije.
Podaci kao što su IMEI telefona, IMSI i informacije o memoriji se zatim šalju serveru.
Istraživači iz FireEye upozoravaju da ove aplikacije, koje verovatno potiču iz Kine, imaju iste nazive i ikone kao neke bezbedne Android aplikacije.
WiFi Enhancer, Calculator i Talking Tom 3 su nazivi nekih od malicioznih aplikacija koje se mogu naći izvan Play prodavnice. Jedna maliciozna aplikacija koristi isti setifikat programera kao i originalna aplikacija u Play prodavnici, pa je Google uklonio ovu aplikaciju iz Play prodavnice.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



