





 Pratite nas preko RSS-a
Ako vam je telefonski račun neobjašnjivo veći možda je ovaj malver krivac za to
Mobilni telefoni, 07.06.2022, 09:30 AM
Istraživači bezbednosti iz kompanije Avast upozorili su na trojanca SMSFactory koji inficira Android uređaje, i preko telefonskih računa naplaćuje žrtvama troškove pretplate na premijum usluge. Zbog malvera račun može da bude veći do 7 dolara nedeljno, odnosno 336 dolara godišnje.
Tačan broj žrtava ovog malvera je nepoznat, ali su zabeleženi pokušaji infekcije desetine hiljada Android uređaja zaštićenih Avastovim proizvodima u najmanje osam zemalja.
SMSFactory ima više kanala distribucije koji uključuju zlonamerno oglašavanje, push obaveštenja, promotivne iskačuće prozore na sajtovima, video snimke koji obećavaju hakove za igre ili pristup pornografskom sadržaju.
Prema podacima Avasta, SMSFactory je u periodu od maja 2021. do maja 2022. godine pokušao da inficira više od 165.000 Android uređaja, od kojih se većina nalazi u Rusiji, Brazilu, Argentini, Turskoj, Ukrajini, SAD, Francuskoj i Španiji.
Glavni cilj malvera SMSFactory je slanje poruka i upućivanje poziva na premijum telefonske brojeve, primećena je i varijanta malvera koja može da ukrade listu kontakata sa kompromitovanih uređaja, što se verovatno koristi kao jedan od metoda distribucije malvera.
SMSFactory je pronađen u nezvaničnim prodavnicama aplikacija. Istraživači ESET-a su pronašli zlonamerni APK paket na APKMods i PaidAPKFree, koji nemaju adekvatne mehanizme provere i odgovarajuće bezbednosne smernice.
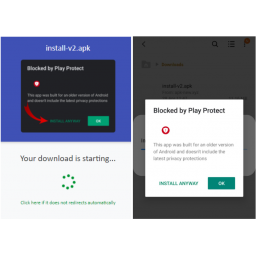
SMSFactory APK može doći pod različitim imenima a kada pokušate da ga instalirate na uređaj, pojavljuje se upozorenje Play Protecta o potencijalnom bezbednosnom riziku.
Dozvole koje se zahtevaju prilikom instalacije uključuju pristup podacima o lokaciji, SMS porukama, mogućnost telefoniranja i slanja SMS-a, wake lock i vibraciju, upravljanje preklapanjem, korišćenje celog ekrana, praćenje obaveštenja i pokretanje aktivnosti iz pozadine. Sve su to dozvole koje ukazuju na zle namere, ali neoprezni korisnici koji samo žele pristup obećanom sadržaju bi ih verovatno dali malveru bez mnogo razmišljanja.
Kada se instalira, aplikacija prikazuje žrtvi ekran lažnog sadržaja servisa koji ne radi ili je uglavnom nedostupan.
Aplikacija nema dodeljeno ime ili ikonu i može da skloni ikonu sa ekrana kako bi se otežalo njeno uklanjanje. Većina žrtava bi pretpostavila da je nešto pošlo naopako sa instalacijom i verovatno više ne bi ni razmišljala o aplikaciji.
Međutim, SMSFactory nastavlja da radi u pozadini, uspostavljajući vezu sa serverom za komandu i kontrolu (C2) kome šalje ID zaraženog uređaja.
Ako operateri kampanje smatraju da je uređaj upotrebljiv, šalju nazad instrukcije i pretplaćuju žrtvu na premijum usluge.
Jedna od najnovijih varijanti malvera SMSFactory može da dodaje administratorske naloge na uređaj, što je verovatno potrebno za slanje SMS-a kontaktima koji se nalaze na zaraženom uređaju.
Da bi izbegli ovakve probleme, korisnicima se preporučuje da preuzimaju aplikacije samo iz pouzdanih izvora, kao što je Google Play. Trebalo bi da drže na minimumu broj aplikacija na uređaju i da čitaju recenzije drugih korisnika pre nego što bilo šta instaliraju. Takođe, trebalo bi voditi računa da operativni sistem bude uvek ažuriran na najnoviju dostupnu verziju za određeni uređaj.
Neki operateri nude opciju da onemoguće ili ograniče pretplate na premijum usluge što je dobro rešenje za sprečavanje štete koju mogu da izazovu ovakvi malveri.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



