





 Pratite nas preko RSS-a
Android Trojanac maskiran u Super Mario Bros i GTA 3 Moscow City
Mobilni telefoni, 11.07.2012, 11:02 AM
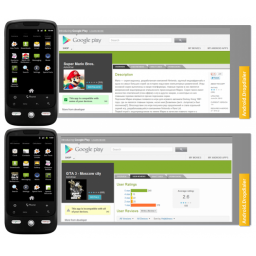
Još jedno otkriće malvera na Google-ovom zvaničnom Android marketu Google Play ponovo je ukazalo na ograničenja Google-ovog skenera Bouncer koji je kompanija pokrenula u februaru pokušavajući da se izbori sa malverima u svojoj online prodavnici aplikacija. Bouncer koji je osmišljen tako da otkrije zlonamerne aplikacije na Google Play pre nego što počnu da ih preuzimaju krajnji korisnici, u nekoliko navrata pao je na testu.
Istraživači Symantec-a otkrili su dve aplikacije koje kriju Trojanca Android.Dropdialer odgovornog za pozive brojeva koji se naplaćuju po premijum tarifi. Reč je o aplikacijama “Super Mario Bros” i “GTA 3 Moscow City” koje imaju više od 100000 preuzimanja.
Ono što je najzanimljivije u vezi ovog Trojanca je činjenica da je uspeo da ostane tako dugo na Google Play i da zabeleži tako veliki broj preuzimanja pre nego što je otrkiven,” kaže Irfan Asrar, istraživač Symantec-a. Pretpostavka istraživača je da ovakav uspeh Trojanac duguje payload-u.
Naime, da i se sprečilo otkrivanje, autori malvera su umesto jednog fajla koji sadrži ceo zlonameran kod, koristili posebne module koji se isporučuju samostalno. U prvoj fazi, isporučuje se jedan deo koda koji kada se instalira preuzima dodatne pakete.
Ipak, odgovornost u slučaju Android.Dropdialer Trojanca nije samo na Google-u, iako su zlonamerne aplikacije hostovane na njegovim serverima. Naime, u nekom trenutku su se izgleda od korisnika koji su preuzimali ove aplikacije zahtevale određene dozvole koje uključuju i “usluge koje se plaćaju”. To samo znači da i krajnji korisnici snose deo odgovornosti, ako ni zbog čega drugog, onda zbog svoje neopreznosti.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



