





 Pratite nas preko RSS-a
Android ima grešku zbog koje neko sa fizičkim pristupom vašem uređaju može zaobići zaštitu zaključanog ekrana
Mobilni telefoni, 15.11.2022, 12:30 PM
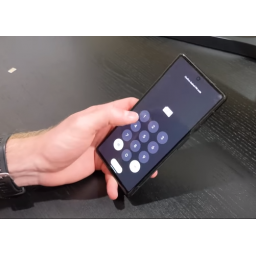
Istraživač sajber bezbednosti David Šuc slučajno je otkrio način da zaobiđe zaštitu zaključanog ekrana na potpuno ažuriranim pametnim telefonima Google Pixel 6 i Pixel 5, što znači da bi svako ko ima fizički pristup uređaju mogao da ga otključa.
Iskorišćavanje ranjivosti koja omogućava napadaču sa fizičkim pristupom telefonu da zaobiđe zaštite zaključanog ekrana na Android telefonima (otisak prsta, PIN itd.) i dobije potpuni pristup uređaju, je jednostavan proces u pet koraka za koji nije potrebno više od nekoliko minuta.
Šuc kaže da je grešku otkrio slučajno nakon što je njegov Pixel 6 ostao bez baterije, posle čega je stavio telefon na punjač i uključio ga. Nakon što je tri puta uneo pogrešan PIN kod SIM kartice, ona se zaključala, pa je morao da koristi PUK (lični ključ za deblokiranje) kod, nakon čega mu je uređaj tražio da postavi novi PIN.
Na njegovo iznenađenje, nakon otključavanja SIM-a i odabira novog PIN-a, uređaj nije tražio lozinku za zaključani ekran, već je samo tražio skeniranje otiska prsta.
Android uređaji uvek zahtevaju lozinku ili PIN za otključavanje ekrana nakon ponovnog pokretanja iz bezbednosnih razloga, tako da prelazak direktno na otključavanje otiskom prsta nije bio očekivan.
Šuc je nastavio da eksperimentiše, a kada je pokušao da reprodukuje grešku bez ponovnog pokretanja uređaja, zaključio je da je moguće otići pravo na početni ekran (i zaobići otisak prsta), ako je uređaj otključao vlasnik barem jednom posle restarta.
Ova greška utiče na sve uređaje koji koriste Android verzije 10, 11, 12 i 13, koji nisu ažurirani u novembru 2022.
Ovaj bezbednosni problem mogao bi imati ozbiljne implikacije za one koji imaju nasilne partnere, za vlasnike ukradenih uređaja, ljude koji su pod istragom itd.
Napadač može jednostavno da koristi sopstvenu SIM karticu na uređaju, tri puta unese pogrešan PIN, unese PUK kod i pristupi uređaju žrtve bez ograničenja.
Šuc je prijavio grešku Guglu u junu 2022. godine, ali iako je tehnološki gigant priznao grešku, ispravka nije objavljena do 5. novembra.
Gugl je nagradio Šuca sa 70.000 dolara za njegovo otkriće.
Korisnici Androida 10, 11, 12 i 13 mogu da isprave ovu grešku primenom bezbednosnog ažuriranja od 5. novembra 2022.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



