





 Pratite nas preko RSS-a
Android malver ''NotCompatibile'' se širi spam emailovima
Mobilni telefoni, 18.03.2013, 07:33 AM
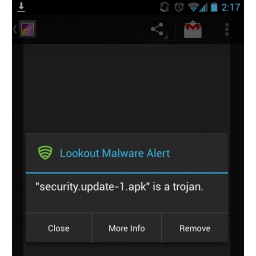
Od ranije poznat malver za Android poznat nazvan “NotCompatibile” iznenada je pojačao svoje aktivnosti, pošto je od maja 2012. godine kada je otkriven, uglavnom bio neaktivan. Pre nedelju dana, istraživači firme Lookout, uočili su da porast broja otkrivenih infekcija malverom NotCompatibile na 20000 dnevno, koliko ih je zabeleženo prošle nedelje i ponedeljka.
Malver NotCompatibile je namenjen Android uređajima koje pretvara u web proksije. Malver je u osnovi običan mrežni proksi, koji se pretvara da je sistemsko ažuriranje kako bi prevario korisnike i naterao ih da ga instaliraju. Ideja autora malvera je izgleda da dobiju pristup zaštićenim mrežama preko zaraženih Android uređaja.
Malver je dobio ime prema svom server za komandu i kontrolu - notcompatibileapp.eu.
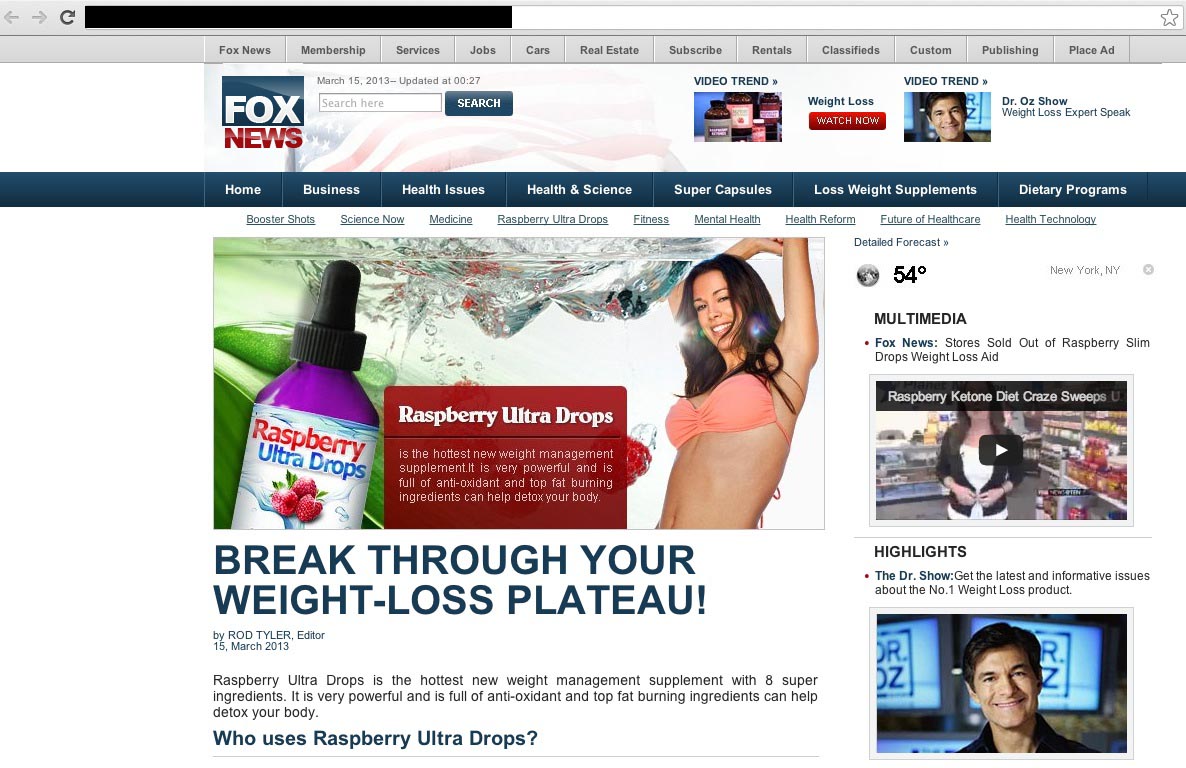
Kada je otkriven, malver se širio preko hakovanih web sajtova sa kojih je bio instaliran na Android uređaje. Novost je da se sada širi preko spam emailova. Ovakvi emailovi uglavnom su naslovljeni sa “Hot news" i sadrže linkove za lažni sajt Fox News i člancima koji se navodno bave temom kako izgubiti suvišne kilograme.
U zavisnosti od verzije OS Android i browser-a, zahtevi za preuzimanje navodnog sistemskog ažuriranja iza kojeg se krije malver mogu biti različiti. Mnogi browser-i će transparentno pokrenuti preuzimanje na uređaj u folderu Downloads, a Chrome će zatražiti i potvrdu korisnika.
Stručnjaci Lookout-a kažu da ovaj malver ima male šanse da nanese štetu zaraženom uređaju, posebno zbog toga što korisnik mora dati odobrenje za instalaciju malvera kako bi on uopšte funkcionisao. Ipak, bez obzira na to, najbolje je da nikad ne instalirate aplikacije na svom telefonu ako niste sigurni u njihovo poreklo i prirodu.
I na kraju, ako primetite da je vaš mobilni uređaj iznenada započeo preuzimanje nekog fajla, nemojte kliknuti na njega - umesto toga, obrišite ga.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



