





 Pratite nas preko RSS-a
Android malver prerušen u Gmail aplikaciju
Mobilni telefoni, 08.06.2012, 01:55 AM
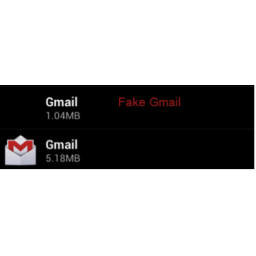
Istraživači firme NQ Mobile nedavno su otkrili novi Android malver koji je sposoban da beleži tesktualne poruke i telefonske pozive i da ih snima a potom šalje na udaljeni server pod kontrolom napadača.
Reč je o malveru DDSpy koji se krije među aplikacijama čekajući instrukcije koje dobija preko SMS poruka sa udaljenog servera.
Kada putem SMS poruke dobije komandu, DDSpy konfiguriše email adressu za otpremanje i vrši odabir sadržaja koji treba da ukrade. U takav sadržaj spadaju SMS poruke, beleške poziva i snimci razgovora. DDSpy ima kapacitet da beleži GPS podatke. Zbog svega ovoga, stručnjaci smatraju da je ideja autora malvera da on bude korišen kao špijunski program.
Jednom dnevno malver šalje snimljene telefonske razgovore koje je prethodno sačuvao na SD kartici.
Istraživači se nisu izjasnili o tome gde su pronašli aplikaciju kao ni da li je za njeno instaliranje neophodno da napadač ima fizički pristup telefonu žrtve, ali sigurnosti radi, ako u telefonu pronađete Gmail aplikaciju koju niste sami instalirali, to je znak moguće infekcije telefona.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



