





 Pratite nas preko RSS-a
Android malver ukrao više od 350.000 evra sa računa korisnika banaka iz celog sveta
Mobilni telefoni, 06.07.2023, 09:30 AM
Istraživač Pol Til identifikovao je hakera koji je odgovoran za seriju sajber napada na banke širom sveta. Reč je o poznatom i priznatom sajber kriminalcu iz Meksika, koji se krije iza pseudonima Neo_Net, koji je doveden u vezu sa kampanjom sofisticiranog Android malvera koji je od juna 2021. do aprila 2023. korišćen u napadima na banke iz celog sveta, sa posebnim fokusom na španske i čileanske banke.
„Uprkos korišćenju relativno nesofisticiranih alata, Neo_Net je postigao veliki uspeh prilagođavajući svoju infrastrukturu određenim ciljevima, što je rezultiralo krađom više od 350.000 evra sa bankovnih računa žrtava i kompromitovanjem ličnih podataka hiljada žrtava“, rekao je Til.
Neki od glavnih ciljeva su banke Santander, BBVA, CaixaBank, Deutsche Bank, Credit Agricole i ING.
Napad počinje SMS fišing porukom koja je predstavljena kao poruka banke. Pažljivo osmišljene poruke treba da prevare žrtve da otkriju svoje akreditive.
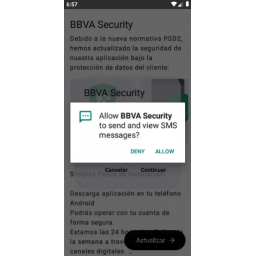
Neo_Net takođe razvija i distribuira Android trojance maskirane u bezbednosne aplikacije kojima se zadobija poverenje žrtava i pristup njihovim podacima. Ove aplikacije prilikom instalacije traže dozvolu za čitanje SMS poruka kako bi trojanci mogli da dođu do kodova za dvofaktornu autentifikaciju (2FA) koje šalju banke.
Til je objasnio da Neo_Net ima platformu Ankarex koja mu omogućava da svoju infrastrukturu iznajmi filijalama, i tako proširi svoj domet i izvrši uspešne napada u drugim zemljama. Ankarex platforma je aktivna od maja 2022. a promoviše se na Telegram kanalu koji ima oko 1.700 pretplatnika. Korisnici platforme mogu da pokreću sopstvene smishing (SMS fišing) kampanje tako što će navesti sadržaj SMS poruke i ciljane brojeve telefona. Ovakve kampanje su još jedan dokaz slabosti dvofaktorne autentifikacije koja se oslanja na SMS.
Pored svega navedenog, Neo_Net zainteresovanim kupcima prodaje podatke ukradene o žrtava, kao što su imena žrtava, e-mail adrese, IBAN-ove i brojeve telefona.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



