





 Pratite nas preko RSS-a
Android malver zove nepoznate brojeve preko Google Talka
Mobilni telefoni, 21.06.2016, 07:00 AM
Trojanac Pawost koji dolazi u paketu sa aplikacijom koja ima funkciju štoperice na Android uređajima, koristi Google Talk da bi pozivao nepoznate brojeve.
Kada se instalira na uređaju, Pawost prikazuje ikonu Google Talka u traci sa obaveštenjima. Obaveštenja ustvari nema što korisniku treba da bude signal da nešto nije u redu i da bi aplikaciju trebalo što pre da ukloni sa uređaja.
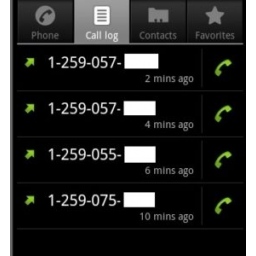
Par minuta kasnije, trojanac počinje da poziva nekoliko nepoznatih brojeva, koristeći aplikaciju Google Talk. Dok poziva te brojeve, ekran telefona je isključen, ali ne i procesor koji sve vreme radi.
Ali brojevi koje poziva malver su misterija. Svi brojevi počinju sa 1-259.
Istraživači kompanije Malwarebytes su analizirali brojeve koje poziva malver. S obzirom da aplikacija ima interfejs na kineskom, oni su dodali pozivni broj za Kinu i uspeli da pozovu važeće brojeve, ali su u svim slučajevima brojevi bili zauzeti. Zbog toga istraživači smatraju da malver u ovom trenutku cilja samo korisnike u Kini.
Oni su analizirali malver i zaključili da osim toga što može da poziva brojeve, malver ima i kapacitete spywarea.
Pawost može da prikuplja podatke kao što su IMSI kodovi, IMEI brojevi, CCID identifikatori, brojevi telefona, informacije o telefonima i spisak aplikacija instaliranih na uređajima.
Pawost prikupljene informacije šifruje i šalje ih serveru. Trojanac takođe šalje SMS poruke i blokira dolazne SMS poruke.
Zaključak istraživača je da je malver tek u početnoj fazi razvoja. Oni smatraju da autori trojanci planiraju da od njega naprave malver koji poziva i šalje SMS poruke na premijum brojeve, i tako pomaže kriminalcima da zarade preko partnerskih programa.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



