





 Pratite nas preko RSS-a
Android ransomware WannaCryptor pretvara se da je zloglasni WannaCry
Mobilni telefoni, 12.06.2017, 08:00 AM
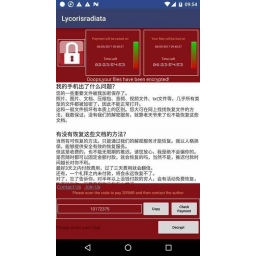
Istraživači iz kineske kompanije Qihoo 360 otkrili su novi Android ransomware koji pokušava da zastraši žrtve predstavljajući se kao zloglasni ransomware WannaCry.
Ransomware se širi preko kineskih gejming foruma, sakriven u aplikaciji koja se predstavlja kao plugin za King of Glory, veoma popularnu mobilnu igru u Kini. S obzirom da je reč o veoma popularnoj igri, pravo je čudo da nema više inficiranih uređaja.
Ransomware je takođe čudan, jer od žrtava traži da plate 40 juana, što je oko 6 dolara, i to preko kineskih platnih provajdera QQ, Alipay ili WeChat. Sajber kriminalci obično zahtevaju uplate u bitcoinima ili drugim digitalnim valutama jer one u izvesnoj meri štite njihov identitet i otežavaju posao policije. Ovako kineskim vlastima neće biti previše teško da otkriju ko stoji iza ovog ransomwarea.
Ransomware je potpuno funkcionalan i radi ono što se od njega očekuje. Dvojnik WannaCry ransomwarea šifruje fajlove na uređaju, koristeći AES enkripciju. Sufiks dodat svim kriptovanih fajlovima je mešavina kineskih i latinskih karaktera pa za žrtve nije problem da shvate koji fajlovi su šifrovani a koji ne.
Međutim, zbog ograničenih resursa na Android uređajima, ransomware šifruje samo fajlove manje od 10KB, izbegavajući sistemske fajlove, kao i fajlove koji se nalaze u folderima čiji nazivi uključuju reči "android", "com", "DCIM", "download" ili "miad". Ransomware koga su stručnjaci Avasta nazvali WannaLocker, šifruje samo fajlove u spoljnoj memoriji smart telefona.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



