





 Pratite nas preko RSS-a
Android trojanac Golem simulira ponašanje korisnika
Mobilni telefoni, 09.03.2016, 01:00 AM
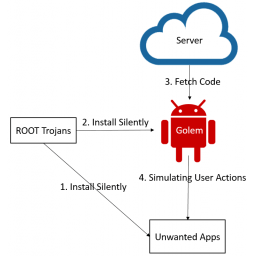
Stručnjaci kompanije Cheetah Mobile otkrili su novu verziju starog trojanca koja može da oponaša ponašanje korisnika, i tako uveća profit onih koji stoje iza ovog malvera.
Novi trojanac je nazvan Golem, a reč je o varijanti malvera Ghost Push koji je otkriven prošle godine.
Ghost Push je trojanac za Android koji je u septembru prošle godine pronađen u aplikacijama koje su distribuirane preko alternativnih prodavnica aplikacija i koji je korišćen za prikazivanje reklama.
Razlika između Golema i Ghost Pusha je u tome što Golem ima novi funkcionalnost koja zloupotrebljava funkciju Androida nazvanu “Input”.
Input je alat koji omogućava programerima da obavljaju automatizovane postupke testiranja imitiranjem ponašanja korisnika, što uključuje i simulaciju dodira ekrana i kucanje na tastaturi.
Kada rootuje uređaj, Golem preuzima neželjene aplikacije na uređaj, otvara ih i zloupotrebljava Input da bi simulirao interakciju korisnika, sa aplikacijom i njenim reklamama.
Stručnjaci procenjuju da je do sada inficirano više od 40000 Android uređaja, upozoravajući da taj broj raste iz dana u dan. Najviše inficiranih uređaja je u jugoistočnoj Aziji, a najteže pogođene zemlje su Indija, Indonezija i Filipini.
S obzirom da Golem može da daljinski kontroliše uređaje i automatski pokreće aplikacije bez korisnikovog pristanka, ovakva zlonamerna ponašanja mogu da troše mobilni internet, bateriju i resurse uređaja, i mogu dovesti do usporavanja telefona, kažu istraživači.
Kako trojanac dobija administratorske privilegije, uklanjanje malvera sa inficiranog sistema zahteva od korisnika da pokrenu Android u safe modu. To će možda za mnoge korisnike biti komplikovano, te je Cheetah Mobile ponudio aplikaciju Stubborn Trojan Killer, koja se može preuzeti iz Googleove Play prodavnice i koja može ukloniti ovog trojanca sa uređaja, ali i stariji malver Ghost Push.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



