





 Pratite nas preko RSS-a
Android trojanac krade novac sa računa žrtava, krijući SMS obaveštenja o transakcijama
Mobilni telefoni, 23.09.2015, 01:00 AM
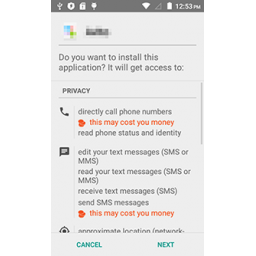
Istraživači iz ruske firme Doctor Web otkrili su novi malver koji se može širiti preko SMS spam poruka u kojima se, da bi bile ubedljivije, u nekim slučajevima koristi ime vlasnika telefona. Spam SMS poruke sadrže link za preuzimanje nekih programa, kao što je aplikacija jednog oglasnog sajta u Rusiji, ili aplikacija za pregled MMS poruka. Međutim, kada korisnik klikne na link, preuzima se maliciozni APK fajl. Trojanac može da izvrši komande sajber kriminalaca i ukrade novac sa bankovnih računa korisnika Androida.
Jedini način da se inficira uređaj je da korisnik otvori preuzeti APK fajl.
Kada malver koji je nazvan Android.SmsBot.459.origin dobije neophodne privilegije, on uklanja prečicu sa Home Screena.
Neke verzije ovog trojanca ne traže administatorske privilegije, već samo aktiviraju maliciozni sistemski proces i posle toga uklanjanju prečicu.
Malver šalje sledeće informacije serveru za komadnu i kontrolu (C&C server): IMEI, naziv modela, trenutni jezik sistema, IMSI, mobilni broj, naziv operatera, verziju OS, informaciju o tome da li je dostupan Viber, informacije o verziji trojanca i jedinstveni ID trojanca generisan za inficirani uređaj.
Trojanac dobija odgovor servera, odnosno komandu da proveri da li je na uređaju instalirana aplikacija za e-banking nekoliko banaka, kao što ruske banke Alfa-Bank i Sberbank. Malver takođe proverava račune i korisnikov mobilni račun.
Malver šalje listu svih SMS poruka serveru, spisak svih instaliranih aplikacija, SMS sa prethodno definisanim tekstom na određeni broj, presreće SMS poruke, šalje USSD upit, šalje listu kontakata serveru, šalje poruku određenom broju preko Vibera.
Uz pomoć posebnih komandi i SMS poruka, trojanac obavlja novčane transkacije - on krade novac sa bankovnog računa žrtve i prebacuje ga na račun napadača.
Da bi od vlasnika uređaja sakrio svoje aktivnosti i dolazne poruke koje šalje banka da bi transakcija bila potvrđena, malver isključuje zvuk obaveštenja, uključujući i vibraciju, i prosleđuje poruke napadačima, a zatim ih odmah briše ih iz memorije. Posle tri sekunde, zvuk obaveštenja se ponovo uključuje, tako da korisnik ništa neće primetiti.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



