





 Pratite nas preko RSS-a
Android trojanac maskiran kao Flash Player krade lozinke bankovnih računa i Google naloga
Mobilni telefoni, 10.03.2016, 01:00 AM
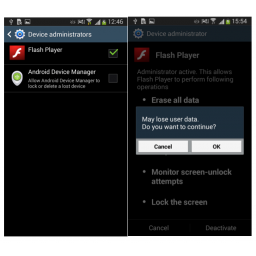
Stručnjaci kompanije ESET otkrili su novog trojanca nazvanog Android/Spy.Agent.SI koji ima jedan cilj - da ukrade korisnička imena i lozinke za bankovne račune i Google naloge korisnika inficiranih uređaja.
Novi trojanac se širi preko web sajtova, maskiran kao Flash Player za Android uređaje. Da je u pitanju prevara prepoznaće samo korisnici koji znaju da je Adobe obustavio razvoj Flash klijenta za Android još 2012. godine, tako da bi oni mogli da naslute da se iza ovoga krije nešto što može ugroziti njihove uređaje.
Kada se APK fajl preuzme i počne instalacija, trojanac će zatražiti administratorska prava, koja ne samo da će kasnije otežati uklanjanje trojanca već će dati malveru pristup uređaju koji će mu omogućiti neometano izvođenje napada.
Ako trojanac uspešno završi proces instalacije, on se ponaša kao i većina bankarskih trojanaca - prikuplja informacije o uređaju korisnika i šalje ih serveru za komandu i kontrolu. Server šalje malveru listu aplikacija u koje malver mora da ubaci lažne stranice za prijavljivanje.
Ove stranice se pojavljuju preko originalnih aplikacija kada ih korisnik pokrene, i na taj način malver prikuplja korisnička imena i lozinke koje šalje C&C serveru. Međutim, ukradeni podaci se šalju u nešifrovanom obliku, što je dodatna opasnost za korisnike inficiranih uređaja.
Za sada, ova trojanac je pretnja korisnicima aplikacija banaka u Australiji, na Novom Zelandu i u Turskoj. Trojanac može da presreće SMS poruke, u slučaju da aplikacije banaka imaju zaštitu dvofaktorne verifikacije.
ESET je objavio uputstvo kako ukloniti trojanca sa uređaja, kao i spisak banaka čije aplikacije napada trojanac, i web sajtova na kojima se nudi lažni Adobe Flash za Android.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



