





 Pratite nas preko RSS-a
Android uređaji miliona korisnika zaraženi malverom koji je bio sakriven u igricama na Google Play
Mobilni telefoni, 28.04.2023, 08:30 AM
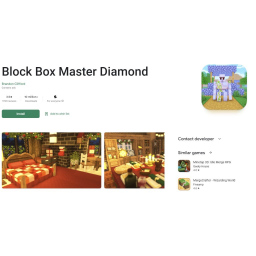
Istraživači iz tima za istraživanje mobilnih uređaja kompanije McAfee pronašli su na Google Play 38 kopija popularne igre Minecraft koje inficiraju Android uređaje adwareom „HiddenAds“, koji učitava reklame u pozadini i tako autoru/autorima ovih aplikacija donosi zaradu. McAfee je član Alijanse za odbranu aplikacija koja je formirana sa ciljem da zaštiti Google Play od svih vrsta pretnji.
Aplikacije sa skrivenim adwareom preuzelo je oko 35 miliona korisnika Androida iz celog sveta, uglavnom iz Sjedinjenih Država, Kanade, Južne Koreje i Brazila, koji verovatno nisu primetili aktivnosti zlonamernog reklamnog softvera koje su se odvijale u pozadini, jer su aplikacije radile ono zbog čega su ih preuzeli. Međutim, svako pregrevanje uređaja, povećanje potrošnje baterije i prenosa podataka uzrokovano učitavanjem velikog broja reklama, direktna je posledica preuzimanja ovih aplikacija.
McAfeejev tim je prijavio svih 38 aplikacija koje je otkrio i one su potom uklonjene iz Googleove prodavnice.
Među uklonjenim aplikacijama su Block Box Master Diamond sa 10 miliona preuzimanja, Craft Sword Mini Fun sa 5 miliona preuzimanja, Block Box Skyland Sword sa 5 miliona preuzimanja, Craft Monster Crazy Sword sa 5 miliona preuzimanja, Block Pro Forrest Diamond sa milion preuzimanja. Block Game Skyland Forrest sa milion preuzimanja, Block Rainbow Sword Dragon sa milion preuzimanja, Craft Rainbow Mini Builder sa milion preuzimanja i Block Forrest Tree Crazy sa milion preuzimanja.
Kada korisnik pokrene igru, u pozadini se učitavaju oglasi koje on ne vidi na ekranu.
Istraživači smatraju da iza svih ovih aplikacija stoji isti autor.
Iako se adware ne smatra posebno opasnim za korisnike, ovakve aplikacije mogu značajno uticati na performanse mobilnog uređaja, ugroziti privatnost, pa čak i dovesti do infekcija opasnijim malverima.
Korisnicima Androida koji su instalirali neku od spornih aplikacija (kompletan spisak aplikacija možete naći u izveštaju kompanije McAfee), savetuje se da ih sami uklone ako već nisu uklonjene.

Izdvojeno
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Ovaj Android malver krade podatke čak i kada telefon nije povezan na internet

Istraživači kompanije ThreatFabric otkrili su novi Android malver Manic koji kombinuje funkcije bankarskog trojanca, špijunskog softvera i alata za... Dalje
Pratite nas

Nagrade


Prijatelji



