





 Pratite nas preko RSS-a
Android uređaji više od 2 miliona korisnika Play prodavnice zaraženi malverom koji prikazuje reklame
Mobilni telefoni, 24.09.2019, 09:30 AM
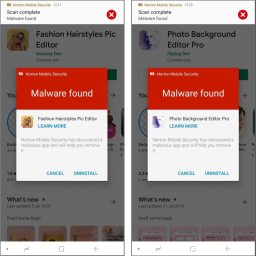
Istraživači kompanije Symantec otkrili su više od 20 zlonamernih Android aplikacija koje zajedno imaju više od 2,1 miliona instalacija, i koje nakon preuzimanja konfiguracionih fajlova agresivno prikazuju reklame preko celog ekrana.
25 aplikacija koje su otkrivene u Play prodavnici krajem avgusta ne pokazuju zlonamerno ponašanje odmah nakon instaliranja, već se tek posle preuzimanja konfiguracionog fajla malvera prebacuju u “zli” režim.
Posle toga ikona aplikacije se sakriva i započinje prikazivanje reklama koje omogućava autorima malvera da zarađuju novac pomoću zaraženih Android uređaja.
Svih 25 aplikacija koje se predstavljaju kao modne aplikacije i foto-aplikacije, uklonjene su nakon što su 2. septembra prijavljene Googleu.
Aplikacije su uspevale da prođu provere Googleove Play prodavnice jer nisu imale maliciozne funkcije sve dok oni koji ih kontrolišu ne bi daljinski pokrenuli preuzimanje konfiguracionog fajla. To je omogućavalo autorima malvera da izbegnu rigorozne provere.
"Ovih 25 zlonamernih skrivenih aplikacija imaju sličnu strukturu koda i sadržaj, što nas navodi da verujemo da su programeri možda deo iste organizacione grupe ili, u najmanju ruku, da koriste istu bazu izvornog koda."
Da bi izbegli da njihove aplikacije budu prepoznate kao zlonamerne, kriminalci su koristili inicijalizacione vektore i ključeve za šifrovanje kako bi kodirali i šifrovali neke ključne reči u izvornom kodu malvera kako bi se mogli zaobići mehanizmi rešenja za zaštitu od malvera.
Aplikacije su dizajnirane tako da se prvo sakriju od korisnika uklanjanjem ikona, a zatim da započnu prikazivanje reklama na kompromitovanim uređajima, čak i ako su aplikacije zatvorene.
"Reklame preko celog ekrana prikazuju se u nasumičnim intervalima, a bez naslova aplikacije u prozoru za reklamu, tako da korisnici nemaju načina da znaju koja je aplikacija odgovorna za ovo ponašanje", kaže se u izveštaju kompanije Symantec.
Jedan od programera koji stoje iza aplikacija koristio je inovativan način da dovede zlonamernu aplikaciju na uređaje svojih ciljeva: u prodavnici je objavio dve identične aplikacije, jednu čistu i jednu sa zlonamernim kodom. Čista aplikacija bi ušla u kategoriju vodećih trend aplikacija Play prodavnice, a autor aplikacija se nadao da će zlonamerna kopija biti instalirana slučajno i zaraziti korisnike agresivnim malverom koji prikazuje reklame.
Više detalja i spisak sa svih 25 malicioznih aplikacija mogu se naći na blogu kompanije Symantec.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



