





 Pratite nas preko RSS-a
Aplikacije sa Google Play inficirale milione uređaja adwareom
Mobilni telefoni, 04.02.2015, 08:00 AM
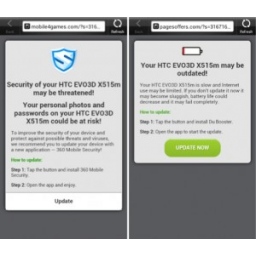
Analizirajući aplikacije na koje ih je upozorio jedan korisnik na forumu kompanije, stručnjaci Avasta su otkrili nešto zanimljivo u vezi njih. Iako se u početku ništa nije činilo sumnjivim, ispostavilo se da je korisnik sa foruma bio u pravu kada je rekao da bi Avast Mobile Security trebalo da upozorava korisnike na takve aplikacije koje sadrže adware.
Aplikacije su pronađene na Google Play, odakle su ih preuzeli milioni korisnika.
Jedna od njih je kartaška igra Durak, koja je prema statistici Google Play, najpopularnija od svih aplikacija koje su analizirali istraživači Avasta a na koje je upozorio korisnik foruma.
U početku, posle instalacije aplikacije Durak, ništa ne izgleda sumnjivo. Taj utisak ostaje sve dok se ne restartuje uređaj i ne prođe još nekoliko dana. Nedelju dana posle instalacije, čini se da nešto nije u redu sa uređajem. Neke od ovih aplikacija čekaju i 30 dana pre nego što pokažu pravo lice. Posle toliko vremena, malo je korisnika koji bi se mogli dosetiti koja je aplikacija prouzrokovala neubičajeno ponašanje telefona, kažu iz Avasta.
Neuobičajeno ponašanje bi recimo bilo prikazivanje reklame svaki put kada otključate telefon. Ili prikazivanje upozorenja da je vaš uređaj zaražen, ili da je softver neažuriran ili nekog drugog upozorenja.
Od korisnika se u ovakvim upozorenjima zahteva da deluje, ali ako to uradi, biće preusmeren ka pretnjama na lažnim stranicama, kao što su sumnjive prodavnice aplikacija ili aplikacije koje pokušavaju da šalju skupe SMS poruke iza leđa korisnika ili aplikacije koje prikupljaju suviše podataka o korisniku.
Još veče iznenađenje za istraživače je predstavljalo otkriće da se ponekad korisnici ovih aplikacija usmeravaju na zaštitne aplikacije, koje svakako nisu štetne, ali njihovi proizvođači verovatno ne bi želeli da se reklamiraju pomoću malicioznih programa. Čak i kada se instaliraju takve aplikacije, korisnici se ne bi rešili neželjenih reklama koje se neprestano pojavljuju.
“Ova vrsta pretnje se može smatrati dobrim društvenim inženjeringom”, kažu iz Avasta. “Većina ljudi neće moći da pronađe izvor problema i suočavaće se sa lažnim obavešenjima svaki put kada otključaju uređaje. Većina ljudi će poverovati da postoji problem koji može biti rešen uz pomoć jednog od “rešenja” koje reklamira aplikacija i slediće preporučene korake, što može dovesti do ulaganja u neželjene aplikacije iz nepouzdanih izvora.”

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



