





 Pratite nas preko RSS-a
Aplikacije sa Google Play, koje je preuzelo milion i po korisnika, krale lozinke za Instagram
Mobilni telefoni, 10.03.2017, 00:30 AM
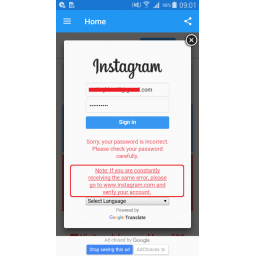
Istraživači iz kompanije ESET otkrili su 13 malicioznih aplikacija u Googleovoj prodavnici Play, inficiranih malverom Android/Spy.Inazigram. Ovaj malver ima jednu misiju - da sa inficiranih Android uređaja ukrade korisnička imena i lozinke za Instagram naloge i pošalje ih serveru koji kontrolišu kriminalci.
Milion i po korisnika instaliralo je sporne aplikacije pre nego što je ESET obavestio Google o svom otkriću, posle čega je Google uklonio aplikacije iz prodavnice. Aplikacije su najverovatnije poreklom iz Turske, iako neke od njih koriste englesku lokalizaciju što govori da su namenjene i korisnicima koji ne govore turski.
Aplikacije su predstavljene korisnicima kao alati za povećanje broja patilaca, kao i broja lajkova i komentara. Međutim, realnost je mnogo drugačija.
Napadači su stranicu za prijavljivanje ovih aplikacija napravili tako da izgleda vrlo slično kao ona u Instagram aplikaciji. Kada korisnik unese tražene podatke, email adresu i lozinku, ovi podaci se šalju serveru napadača. Kada se to dogodi, korisnik više neće moći da se prijavi, jer će se stalno pojavljivati greška "netačna lozinka".
Korisnicima se kaže da treba da verifikuju svoj nalog na zvaničnoj Instagram stranici. Otprilike u to vreme, žrtva dobija email o neovlašćenom pokušaju prijave na nalog. Ovo upozorenje je u funkciji sticanja poverenja žrtve u aplikaciju.
Ako žrtva ne shvati šta se događa, i potvrdi da ona pokušava da se prijavi na nalog, napadačima će dobiti pristup Instagram nalogu.
Krađa korisničkih imena i lozinki za Instagram naloge može biti veoma unosna. Kompromitovani nalozi se mogu koristiti za slanje spama i oglasa, kao i za lajkove i komentare na profilima drugih korisnika koji su kupili pakete za povećanje broja pratilaca, lajkova i komentara.
Da biste se zaštitili od ovakvih prevara, klonite se ovakvih aplikacija. Ako ste ipak instalirali neku ovakvu aplikaciju, najbolje je da je deinstalirate i da skenirate svoj uređaj nekim antivirusom. Da bi zaštitili svoj nalog, na zvaničnoj stranici promenite svoju lozinku. Ako koristite istu kombinaciju email adrese i lozinke za druge online naloge, bilo bi dobro da promenite lozinke i za te naloge.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



