





 Pratite nas preko RSS-a
Aplikacije sa Google Play krale lozinke za Facebook naloge
Mobilni telefoni, 10.07.2015, 01:00 AM
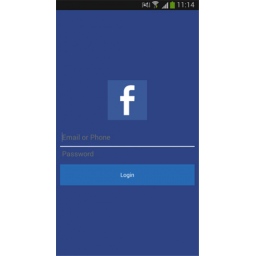
Istraživači kompanije ESET otkrili su novu, genijalnu, a opet veoma jednostavnu fišing šemu: Android igrice koje pre nego što počnu traže od korisnika da unesu korisnička imena i lozinke za svoje Facebook naloge.
Istraživači ESET-a otkrili su takve igre u Google Play prodavnici. Reč je o igrama Cowboy Adventure, koju je preuzelo i instaliralo pola miliona korisnika Androida, i manje popularnoj igru Jump Chess (1000-5000 instalacija).
Za razliku od drugih Android malvera, ove aplikacije su funkcionalne - zaista je reč o pravim igrama, ali problem leži u činjenici da kada se ove aplikacije pokrenu, korisniku se pojavljuje lažni Facebook login prozor. Ako žrtve nasednu na prevaru, njihova korisnička imena i lozinke biće poslate na server koji je pod kontrolom napadača.
Autor obe aplikacije je ista osoba.
Ove igre su u Google Play prodavnici dostupne za preuzimanje već mesecima.
Ipak, nisu svi koji su preuzeli ove aplikacije prevareni - neki od njih su čak pokušali da u komentarima upozore druge korisnike.
Google je uklonio ove aplikacije sa Google Play, ali korisnici koji koji su već otkrili svoja korisnička imena i lozinke za Facebook naloge moraju da promene lozinke što pre, kako bi sačuvali svoje naloge. Za većinu, upozorenje je verovatno došlo prekasno.
Selektivan fišing je razlog za to što je aplikacija Cowboy Adventure postala za tako kratko vreme toliko popularna, tvrde stručnjaci iz kompanije Trustlook. Aplikacija je prikazivala fišing prozor pre otpočinjanja igre samo ako je IP adresa povezivala korisnika sa Azijom. Drugi korisnici nisu videli ovaj prozor.
Istraživači pretpostavljaju da kada Facebook kredencijali bili prosleđeni C&C serveru, automatizovana skripta bi koristila ukradene podatke i Facebook API za širenje igre slanjem pozivnica svim prijateljima žrtve.
Korisnicima se, kao i uvek, savetuje da pažljivo procenjuju svaku aplikaciju pre nego što započnu njeno preuzimanje i počnu da je koriste. Treba proveriti ocene koje je dobila aplikacija i pročitati komentare ostalih korisnika da bi se stekao utisak da li se programeru može verovati, i uvek pažljivo razmotriti dozvole koje aplikacija zahteva prilikom instalacije.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



