





 Pratite nas preko RSS-a
Apple iz App Store uklonio lažnu aplikaciju Threads
Mobilni telefoni, 14.07.2023, 09:30 AM
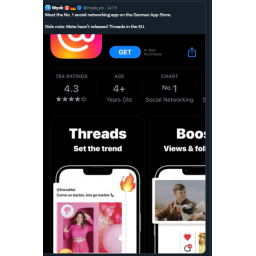
Apple je uklonio lažnu aplikaciju Threads iz App Storea u Evropi, koja je bila na vrhu liste aplikacija koje se najviše preuzimaju i suspendovao nalog programera aplikacije SocialKit LTD.
Sve aplikacije programera SocialKit LTD su takođe uklonjene. Među njima su bile aplikacije ChatGP, SelfMe: Selfie AI Face Editor, Remove Background Eraser i druge.
Aplikaciju je primetio istraživač Mysk koji je vest o uklanjanju lažne aplikacije podelio na Twitteru.
Threads ima više od 100 miliona preuzimanja otkako je Meta prošle nedelje objavila aplikaciju. Međutim, Meta Threads nije dostupan u Evropskoj uniji, u 27 zemalja članica sa 448 miliona ljudi, zbog strogih zakona EU o privatnosti.
Lažna aplikacija Threads je dominirala prodavnicama aplikacija u brojnim evropskim državama. U Nemačkoj, Holandiji i Švajcarskoj aplikacija je zauzela prvo mesto.
Trenutno, originalna aplikacija Threads zauzima drugo mesto među vodećim besplatnim aplikacijama u SAD.
Sajber kriminalci pokušavaju da zarade koristeći veliko interesovanje za novu aplikaciju, pa se tako samo u jednom danu ove nedelje pojavilo više od 700 lažnih sajtova koji bi sajber-kriminalci mogli da iskoriste za prevaru korisnika, distribuciju malvera i namamljivanje neopreznih da preuzmu lažne kopije Metine nove aplikacije.
Zato bi korisnici trebalo da budu oprezni i da aplikaciju preuzimaju samo iz pouzdanih izvora.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



