





 Pratite nas preko RSS-a
Apple tvrdi da bezbednosni propust ''Masque Attack'' u iOS uopšte nije propust
Mobilni telefoni, 14.11.2014, 07:55 AM
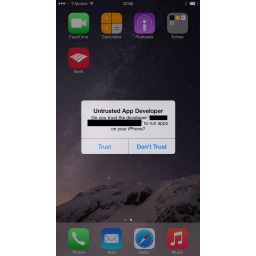
Početkom ove nedelje istraživači firme FireEye upozorili su na ranjivost koju su u julu ove godine otkrili u iOS a koju su nazvali “Masque Attack”. Apple je međutim sada objavio saopštenje u kome se kaže da Masque Attack uopšte nije propust i da kompanija ne zna da postoji neko ko je bio pogođen ovim napadom.
Istraživači koji su opisali propust u blog postu pod nazivom “Sve vaše iOS aplikacije pripadaju nama” naveli su da ovaj propust u iOS omogućava napadačima da naprave lažnu verziju legitimne aplikacije, koja može da zameni pravu aplikaciju i izvuče podatke a da pri tom korisnik to i ne primeti. Svaka aplikacija može biti zamenjena na ovaj način osim preinstaliranih iOS aplikacija kakva je Mobile Safari.
FireEye je o tome obavestio Apple još u julu. Istraživači ove kompanije tvrde da je Masque Attack opasniji od nedavno otkrivenog malvera “WireLurker” koji koristi ograničeni oblik Masque Attack za napad na iOS uređaje preko USB-a. Masque Attack može zameniti autentične aplikacije, kao što su aplikacije banaka i email aplikacije, preko interneta uz pomoć malvera napadača. Tako napadač može ukrasti korisničko ime i lozinku online bankovnog računa zamenjujući originalnu aplikaciju banke malverom koji ima identični korisnički interfejs, tvrde istraživači. Malver u tom slučaju može pristupiti podacima originalne aplikacije koji se ne uklanjaju kada se originalna aplikacija zameni malicioznom.
Iako ova mogućnost zvuči zastrašujuće, prema tvrdnjama Applea, nije tako. Da bi napad bio uspešan, korisnik mora da klikne na link sumnjivog izgleda, posle čega će se pojaviti pop-up upozorenje iOS-a o preuzimanju malicioznih aplikacija. Uz sve to, hakeru je neophodan pristup nalogu iOS Developer Enterprise Programa.
“Dizajnirali smo OS X i iOS sa ugrađenim merama zaštite da bi smo pomogli korisnicima da se zaštite i upozorili ih pre nego što instaliraju potencijalno zlonameran softver”, kažu iz Applea. “Ne znamo da je iko od korisnika u stvarnosti pogođen ovim napadom. Mi podstičemo korisnike na preuzimanje samo iz pouzdanih izvora kao što je App Store, ali i da obrate pažnju na bilo kakva upozorenja kada preuzimaju aplikacije. Kada instaliraju prilagođene aplikacije poslovni korisnici bi trebalo da ih instaliraju sa sigurnog web sajta njihove kompanije.”
Ako je to što korisnici odaberu da ignorišu ugrađene zaštitne mere i preuzimaju sumnjive aplikacije bezbednosni propust, onda svaki operativni sistem ima bezbednosni propust. Jedino što je zabrinjavajuće je da zahvaljujući Masque Attack legitimne third-party aplikacije mogu biti kompromitovane.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



