





 Pratite nas preko RSS-a
Autori adwarea koriste novi trik da privuku korisnike da instaliraju njihove aplikacije
Mobilni telefoni, 18.06.2018, 10:00 AM
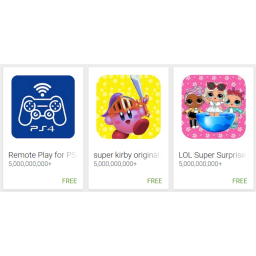
Stručnjak za bezbednost Androida iz kompanije ESET, Lukas Stefanko, upozorio je korisnike da su pojavile Android aplikacije, čiji autori koriste novi trik da prevare korisnike da ih instaliraju.
Trik je u tome da autori aplikacija registruju programerske naloge za Google Play prodavnicu koji umesto njihovog pravog imena imaju imena kao što su "1 million installs", "Installs 1,000,000", "100,000,000 Downloads", "5.000.000+", "1,000,000,000" i druge slične nazive.
Zamenjujući ime programera lažnim brojem instalacija, neki programeri pokušavaju da prevare korisnike da oni pomisle da je aplikacija izuzetno popularna i stoga, donekle sigurna za korištenje.
Ali u stvarnosti, aplikacije su daleko od popularnih. Stefanko kaže da većina aplikacija koje koriste ovaj trik su uglavnom adware. Većina aplikacija koje je on analizirao imaju ili malo ili su bez ikakve funkcionalnosti osim prikazivanja oglasa iznad drugih aplikacija ili na ekranu korisnika.
Stefanko je takođe primetio još jedan sličan trik koji su koristili neki zlonamerni programeri. Umesto programerskih naloga sa obmanjujućim imenima koja sadrže lažni broj instalacija, neki stavljaju lažni broj instalacija na ikonu aplikacije koja se prikazuje u rezultatima pretrage u Play prodavnici. Ovo funkcioniše na isti način kao i lažni broj instalacija ubačen u naziv programerskog naloga i daje korisnicima lažan osećaj sigurnosti i poverenja u aplikacije čiji autori očigledno imaju loše namere.
"Trikovi su jednostavni, ali potencijalno efikasni načini da dovedu korisnike u zabludu, posebno one koji biraju aplikacije na osnovu popularnosti", objašnjava Stefanko. "Iako nijedna od ovih aplikacija nije potpuno zlonamerna, u budućnosti bi ove tehnike autori malvera mogli lako zloupotrebiti. Na sreću, prevare se lako uočavaju, ako znate na šta se treba usresrediti."
Ono što treba imati u vidu kada instalirate aplikaciju je sledeće:
-
Google ubacuje službene informacije u posebna polja na stranici aplikacije Play prodavnice. Ne koristi slike za to.
-
Googleov stvarni broj instalacija je vidljiv u odeljku "Dodatne informacije" na dnu stranice aplikacije u Play prodavnici.
-
Ako je Googleov broj instalacija mali, a programer tvrdi drugačije, aplikacija je očigledno zlonamerna.
-
Google Play nema značku "Verifikovano", tako da ne verujete u ono što programeri aplikacija možda tvrde u ikoni svoje aplikacije. Štaviše, ne verujte ničemu što programeri aplikacija stavljaju u svoje ikone.
-
Uvek pročitajte recenzije korisnika pre preuzimanja neke aplikacije.


Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



